
Le règlement européen sur l’Intelligence Artificielle (IA Act) est entré en vigueur le 1er août 2024, posant ainsi un nouveau cadre réglementaire propre à l’utilisation de l’intelligence artificielle (IA). Ainsi, il convient pour toutes les parties prenantes, et notamment les entreprises de se mettre en conformité afin d’éviter de se rendre coupable de manquements et de subir des sanctions conséquentes.
Pour vous aider à y voir plus clair, Lovell Consulting vous propose ce deuxième article de notre série d’articles portant sur l’IA Act avec toutes les informations requises pour bien appréhender ces nouvelles exigences. Le premier article, que vous pouvez retrouver ici, consiste en une présentation détaillée et concrète du règlement.
I) Gouvernance
Une gouvernance a été mise en place dans le cadre de ce règlement via des instances existantes mais aussi des instances nouvellement créées.
Plus précisément, comme nous l’énonce le considérant 179 du règlement, « l’infrastructure liée à la gouvernance et au système d’évaluation de la conformité devrait être opérationnelle avant le 2 août 2026, et les dispositions relatives aux organismes notifiés et à la structure de gouvernance devraient donc s’appliquer à compter du 2 août 2025. »
Nous allons donc revenir en détail sur les différentes instances qui composent la gouvernance dans l’IA Act.
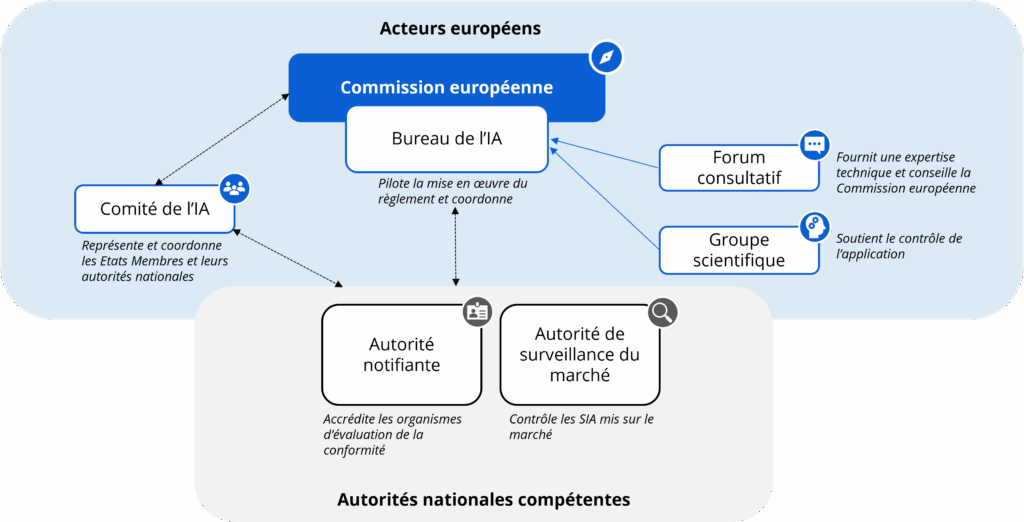
I) I. Le Bureau européen de l’IA
Objectif
Selon l’article 3 du règlement, c’est « la fonction de la Commission [Européenne] consistant à contribuer à la mise en œuvre, au suivi et à la surveillance des systèmes d’IA et de modèles d’IA à usage général et de la gouvernance de l’IA, établi par la décision de la Commission du 24 janvier 2024 ».
Plus précisément, le Bureau européen de l’IA a été créé au sein de la Commission européenne et a pour but d’être un centre d’expertise en IA. Il a pour mission d’approfondir l’expertise et de renforcer les capacités de l’Union européenne dans le domaine de l’IA ainsi que de contribuer à la mise en œuvre de la législation de l’Union européenne sur l’IA.
Il aura notamment pour rôle global de soutenir les organes de la gouvernance des États membres dans leurs missions, et notamment :
- Élaborer des documents de mise en conformité :
- Élaborer et recommander des clauses types volontaires1 pour les contrats entre les fournisseurs de systèmes d’IA à haut risque et les tiers qui fournissent des outils, des services, des composants ou des processus qui sont utilisés ou intégrés dans les systèmes d’IA à haut risque ;
- Élaborer un modèle de questionnaire afin d’aider les déployeurs à se conformer de manière simplifiée aux obligations qui leur incombent.
- « Clauses types volontaires » : Les clauses types volontaires sont des modèles de clauses contractuelles visant les contrats proposés par le Bureau européen de l’IA. ↩︎
- Publier et tenir à jour une liste des bacs à sable réglementaires prévus et existants ;
- Veiller à ce que les règles et procédures de classification des systèmes d’IA tiennent compte des évolutions technologiques.
- Coordonner et coopérer avec les autorités de surveillance du marché :
- Coordonner les éventuelles enquêtes conjointes entre les autorités de surveillance du marché et la Commission européenne visant notamment à déceler les non-conformités à l’IA Act en ce qui concerne des catégories spécifiques de systèmes d’IA à haut risque qui sont recensés comme présentant un risque grave dans au moins deux États membres ;
- Coopérer avec les autorités de surveillance du marché dans le cas où un système d’IA à usage général peut être utilisé directement par les déployeurs pour au moins un usage classé comme étant à haut risque afin de mener une évaluation de la conformité de ce système ;
- Contribuer aux respects des exigences s’appliquant aux modèles d’IA à usage général :
- Contrôler la mise en œuvre effective des dispositions de l’IA Act en ce qui concerne les modèles d’IA à usage général et enquêter sur d’éventuelles infractions aux règles incombant aux fournisseurs de modèles d’IA à usage général ;
- Assurer des activités de suivi sur les modèles d’IA à usage général ;
- Vérifier que le fournisseur de modèle d’IA à usage général a bien rempli son obligation de mise en place d’une politique visant à respecter la législation de l’UE sur le droit d’auteur ;
- Fournir un modèle de résumé suffisamment détaillé du contenu utilisé pour entraîner le modèle d’IA à usage général ;
- Collaborer avec les autorités nationales compétentes concernées.
- Contribuer aux codes de bonnes pratiques et sensibiliser :
- Encourager et faciliter l’élaboration, le réexamen et l’adaptation de codes de bonne pratique au niveau de l’Union européenne sur divers sujets et en tenant compte des approches internationales ;
- Évaluer et promouvoir la convergence des bonnes pratiques en matière de procédures de passation de marchés publics en ce qui concerne les systèmes d’IA ;
- Organiser des campagnes de communication appropriées pour sensibiliser aux obligations de l’IA Act ;
- Mettre au point et tenir à jour une plateforme d’information unique fournissant des informations faciles à utiliser en rapport avec l’IA Act pour tous les opérateurs dans l’ensemble de l’Union.
Composition
Le Bureau européen de l’IA est dirigé par Lucilla SIOLI au sein de la direction générale CONNECT de la Commission européenne. Plus précisément, il est divisé en cinq unités, quatre installées à Bruxelles et une au Luxembourg. Ces unités sont les suivantes :
Excellence en IA et robotique
Cette unité soutient et finance la recherche et le développement afin de favoriser un écosystème d’excellence. Elle coordonne l’initiative GenAI4EU, qui stimule le développement de modèles et leur intégration dans des applications innovantes.
Réglementation et conformité
Cette unité coordonne l’approche réglementaire afin de faciliter l’application et le respect uniformes de la loi sur l’IA dans l’ensemble de l’Union, en étroite collaboration avec les États membres. L’unité contribuera aux enquêtes sur les éventuelles infractions et à l’administration des sanctions ;
Sécurité de l’IA
Cette unité travaille sur l’identification des risques systémiques des modèles à usage général très performants, sur les mesures d’atténuation possibles ainsi que sur les approches d’évaluation et d’essai ;
Innovation dans le domaine de l’IA et coordination des politiques
Cette unité supervise l’exécution de la stratégie de l’UE en matière d’IA, surveille les tendances et les investissements, stimule l’adoption de l’IA grâce à un réseau de centres européens d’innovation numérique et à l’établissement d’usines d’IA, et favorise un écosystème innovant en soutenant les bacs à sable réglementaires et les essais en conditions réelles ;
IA pour le bien de la société
Cette unité conçoit et met en œuvre l’engagement international du bureau de l’IA dans l’IA pour le bien, comme la modélisation météorologique, le diagnostic du cancer et les jumeaux numériques pour la reconstruction.
Il devra également comprendre un conseiller scientifique principal ainsi qu’un autre conseiller pour les affaires internationales.
I) II. Le comité européen IA
Objectif
Il a été créé par le règlement sur l’intelligence artificielle en son article 65 et son rôle est de conseiller et d’assister la Commission européenne et les États membres afin de faciliter l’application cohérente et efficace du règlement. À cette fin, le Comité IA peut notamment et sans que ce soit exhaustif :
- Coordonner et coopérer avec les autorités nationales compétentes et autres institutions :
- Soutenir les activités conjointes des autorités de surveillance du marché en coopération avec les autorités de surveillance du marché concernées ;
- Contribuer à une coopération efficace avec les autorités compétentes de pays tiers et des organisations internationales ;
- Aider le Bureau de l’IA à soutenir les autorités nationales compétentes dans la mise en place et le développement de bacs à sable réglementaires de l’IA, et faciliter la coopération et le partage d’informations entre les bacs à sable réglementaires de l’IA ;
- Faciliter l’élaboration de critères communs et d’une interprétation commune, entre les opérateurs du marché et les autorités compétentes, des concepts pertinents prévus par l’IA Act, y compris en contribuant au développement de critères de référence ;
- Coopérer, lorsqu’il y a lieu, avec d’autres institutions, organes et organismes de l’Union européenne, ainsi que des groupes d’experts et réseaux compétents de celle-ci.
- Recueillir et partager les bonnes pratiques entre les États membres :
- Recueillir l’expertise technique et réglementaire ainsi que les bonnes pratiques et les partager entre les États membres ;
- Contribuer à l’harmonisation des pratiques administratives dans les États membres, y compris en ce qui concerne la dérogation à la procédure d’évaluation de la conformité, le fonctionnement des bacs à sable réglementaires de l’IA et les essais en conditions réelles.
- Conseiller la Commission et émettre des recommandations :
- Soutenir la Commission afin de promouvoir la maîtrise de l’IA, la sensibilisation du public et la compréhension des avantages, des risques, des garanties, des droits et des obligations liés à l’utilisation des systèmes d’IA ;
- Émettre des recommandations et des avis écrits sur toute question pertinente liée à la mise en œuvre de l’IA Act et à son application cohérente et efficace, y compris:
- Sur l’élaboration et l’application de codes de conduite et de codes de bonne pratique conformément à l’IA Act, ainsi que des lignes directrices de la Commission;
- Sur l’évaluation et le réexamen de l’IA Act y compris en ce qui concerne les signalements d’incidents graves, le fonctionnement de la base de données de l’UE, l’élaboration des actes délégués ou des actes d’exécution, ainsi que les alignements éventuels de l’IA Act sur les dispositions d’harmonisation de la législation de l’Union citées dans l’IA Act ;
- Sur les spécifications techniques ou les normes existantes mentionnées dans l’IA Act.
- Contribuer à l’élaboration de documents d’orientation et fournir des conseils pertinents en la matière.
- Conseiller la Commission sur les questions internationales en matière d’IA ;
- Offrir une aide concernant les modèles d’IA à usage général :
- Fournir des avis à la Commission sur les alertes qualifiées concernant les modèles d’IA à usage général ;
- Fournir des conseils sur la mise en œuvre de l’IA Act en particulier en ce qui concerne le contrôle de l’application des règles relatives aux modèles d’IA à usage général ;
- Recevoir des avis des États membres sur les alertes qualifiées concernant les modèles d’IA à usage général, ainsi que sur les expériences et pratiques nationales en matière de suivi et de contrôle de l’application des systèmes d’IA.
Composition
Il est composé d’un représentant par État membre pour une période de 3 ans renouvelable une fois. Ces représentants peuvent être toute personne appartenant à des entités publiques qui ont les compétences et les pouvoirs nécessaires pour faciliter la coordination au niveau national et contribuer à l’accomplissement des tâches du Comité IA.
Le Comité IA est présidé par l’un des représentants des États membres. Le Bureau de l’IA assure le secrétariat du Comité IA et assiste aux réunions sans pouvoir pour autant prendre part aux votes et le Contrôleur européen de la protection des données (CEPD) participe à ce comité en qualité d’observateur.
Le Comité IA doit établir deux sous-groupes permanents chargés de fournir une plateforme de coopération et d’échange entre les autorités de surveillance du marché et les autorités notifiantes sur des questions liées respectivement à la surveillance du marché et aux organismes notifiés.
Par ailleurs, le Comité IA peut créer d’autres sous-groupes permanents ou temporaires, s’il y a lieu, afin d’examiner des questions spécifiques.
Enfin, il convient de noter que d’autres autorités, organes ou experts nationaux et de l’Union peuvent être invités aux réunions par le Comité IA au cas par cas, lorsque les questions examinées relèvent de leurs compétences.
I) III. Le Forum consultatif
Objectif
Le but de ce forum est de fournir une expertise technique, conseiller et accompagner le Comité IA et la Commission européenne.
En effet, le Forum consultatif peut préparer des avis, des recommandations et des contributions écrites à la demande du Comité IA ou de la Commission européenne. Ainsi, il est notamment consulté en cas de demande de normalisation d’un système d’IA, ou encore lorsque la Commission européenne procèdera à la rédaction des spécifications communes pour les systèmes d’IA à haut risque et les modèles d’IA à usage général.
De plus, des représentants du forum consultatif peuvent être invités dans les éventuels sous-groupes crées par le Comité IA. Le forum consultatif peut lui-même créer des sous-groupes permanents ou temporaires afin d’examiner des questions spécifiques liées aux objectifs fixés par l’IA Act.
Enfin, il doit réaliser un rapport annuel de ses activités qui sera ensuite rendu public.
Composition
Le forum consultatif comprend des représentants possédant une expertise reconnue dans le domaine de l’IA et appartenant aux domaines de l’industrie, des jeunes pousses, des PME, de la société civile et du monde universitaire. Tous sont nommés par la Commission et disposent d’un mandat de 2 ans pouvant être prolongé au maximum de quatre ans.
A noter que les institutions suivantes sont des membres permanents du forum :
- L’Agence des droits fondamentaux,
- L’Agence de l’Union européenne pour la cybersécurité (ENISA),
- Le Comité européen de normalisation (CEN),
- Le Comité européen de normalisation électrotechnique (CENELEC)
- L’Institut européen de normalisation des télécommunications (ETSI).
I) IV. Groupe scientifique d’experts indépendants
Objectif
Ce Groupe est créé par la Commission européenne et vise à soutenir les activités de contrôle de l’application de l’IA Act.
Composition
Ce groupe scientifique est composé d’experts sélectionnés par la Commission en fonction de leurs connaissances scientifiques ou techniques dans le domaine de l’IA.
I.V. Autorités nationales compétentes
Objectif
Comme le précise l’article 70 de l’IA Act, « chaque État membre établit ou désigne en tant qu’autorités nationales compétentes au moins une autorité notifiante et au moins une autorité de surveillance du marché ».
Plus précisément :
- Une autorité notifiante est l’autorité nationale chargée de :
- D’évaluer, désigner et notifier les organismes d’évaluation de la conformité (OEC) ;
- Assurer le suivi des OEC pour garantir leur conformité continue aux exigences du règlement ;
- Assurer que les décisions relatives à la notification des OEC sont prises par des personnes compétentes différentes de celles ayant procédé à leur évaluation ;
L’autorité notifiante doit être établie, organisée et gérée de manière à éviter tout conflit d’intérêts avec les OEC, et de garantir l’objectivité et l’impartialité de leurs activités.
- Une autorité de surveillance du marché est l’autorité nationale assurant la mission et prenant les mesures prévues par le règlement sur la surveillance du marché et la conformité des produits, (UE) 2019/1020. C’est dans ce cadre qu’elle doit :
- Assurer une surveillance efficace des produits mis à disposition en ligne et hors ligne sur leur territoire ;
- Veiller à ce que les opérateurs économiques prennent des mesures correctives appropriées et proportionnées pour respecter la législation d’harmonisation de l’Union ;
- Prendre des mesures appropriées et proportionnées si l’opérateur économique ne prend pas de mesures correctives ;
- Exercer leurs pouvoirs et fonctions de manière indépendante, impartiale et objective ;
- Effectuer des contrôles appropriés et d’une ampleur suffisante sur les caractéristiques des produits ;
- Adopter une approche fondée sur les risques pour décider des contrôles à effectuer ;
- Hiérarchiser les ressources et les actions pour assurer une surveillance du marché efficace, en tenant compte de la stratégie nationale de surveillance du marché.
L’IA Act ajoute de nouvelles responsabilités à ces entités qui doivent :
- Évaluer la conformité des systèmes d’IA à haut risque avec les exigences du règlement, en particulier ceux utilisés dans des domaines sensibles tels que la justice, la gestion des frontières et la protection des données ;
- Disposer d’un droit d’accès aux ensembles de données de formation, de validation et d’essai utilisés pour le développement de systèmes d’IA à haut risque, ainsi qu’au code source, sous certaines conditions ;
- Proposer et participer à des activités conjointes aux autorités nationales de concurrence et la Commission européenne, y compris des enquêtes, pour promouvoir la conformité, identifier les cas de non-conformité, sensibiliser ou fournir des orientations concernant des catégories spécifiques de systèmes d’IA à haut risque ;
- Faire rapport chaque année à la Commission sur les recours aux pratiques interdites intervenus au cours de l’année concernée et sur les mesures prises.
Les autorités nationales compétentes ont notamment les missions suivantes :
- Se coordonner avec les autres autorités nationales compétentes et coopérer dans le cadre du Comité IA ;
- Informer le Bureau de l’IA et le Comité IA de la mise en place d’un bac à sable réglementaire et leur demander éventuellement du soutien et des orientations ;
- Présenter des rapports annuels comportant des informations sur les progrès et les résultats de la mise en œuvre de ces bacs à sable, y compris les bonnes pratiques, les incidents, les enseignements et les recommandations concernant leur mise en place et, le cas échéant, sur l’application et la révision éventuelle de l’IA Act, y compris ses actes délégués et actes d’exécution, et sur l’application d’autres dispositions législatives de l’Union contrôlés par les autorités compétentes dans le cadre du bac à sable au Bureau de l’IA et au Comité IA chaque année du bac à sable réglementaire.
Toutefois, les États membres peuvent décider de désigner une entité publique, quel qu’en soit le type, qui soit chargée d’exécuter les tâches des autorités nationales compétentes au sens de ce règlement, en fonction de leurs caractéristiques et besoins organisationnels nationaux spécifiques. Une autorité de surveillance du marché devra néanmoins être le point de contact unique avec le public et les homologues au niveau des États membres et de l’Union.
Composition
- L’autorité notifiante doit être composée d’un personnel compétent en nombre suffisant pour la bonne exécution de leurs tâches. Le personnel doit posséder l’expertise nécessaire, le cas échéant, pour sa fonction, dans des domaines tels que les technologies de l’information, l’IA et le droit, y compris le contrôle du respect des droits fondamentaux ;
- La composition des autorités de surveillance du marché peut varier selon les spécificités nationales et sectorielles. Les États membres ont la flexibilité de nommer des entités publiques appropriées en fonction de leurs structures organisationnelles et de leurs besoins spécifiques.
II) Sanctions
Le règlement IA Act pose un régime de sanction similaire à celui figurant dans le règlement Général sur la Protection des Données (RGPD).
II) I. Un montant maximal fixé par le règlement pour les amendes administratives
L’IA Act vient poser des montants maximums pour les amendes administratives et ces montants maximums varient selon les types de manquements.
| Manquement | Sanction |
| Le non-respect de l’interdiction des pratiques en matière d’IA (Système d’IA au risque inacceptable) | 35 millions d’euros d’amende administrative ou, si l’auteur de l’infraction est une entreprise, jusqu’à 7 % de son chiffre d’affaires annuel mondial total réalisé au cours de l’exercice précédent, le montant le plus élevé étant retenu. |
| La non-conformité avec l’une quelconque des dispositions suivantes relatives aux opérateurs ou aux organismes notifiés (autres que celles liées aux systèmes d’IA à risque inacceptable) : Obligations des fournisseurs de systèmes d’IA à haut risque (Art 16) ; Représentants autorisés des fournisseurs de systèmes d’IA à haut risque (Art 22) ; Obligations des importateurs (Art 23) ; Obligations des distributeurs (Art 24) ; Obligations des déployeurs de systèmes d’IA à haut risque (Art 26) ; Obligations de transparence pour les fournisseurs et les déployeurs de certains systèmes d’IA (Art 50). | 15 millions d’euros d’amende administrative ou, si l’auteur de l’infraction est une entreprise, jusqu’à 3 % de son chiffre d’affaires annuel mondial total réalisé au cours de l’exercice précédent, le montant le plus élevé étant retenu. |
| La fourniture d’informations inexactes, incomplètes ou trompeuses aux organismes notifiés ou aux autorités nationales compétentes en réponse à une demande. | 7 ,5 millions d’euros d’amende ou, si l’auteur de l’infraction est une entreprise, jusqu’à 1 % de son chiffre d’affaires annuel mondial total réalisé au cours de l’exercice précédent, le montant le plus élevé étant retenu. |
| Lorsque la Commission constate que le fournisseur de modèle d’IA à usage général, de manière délibérée ou par négligence : A enfreint les dispositions pertinentes de l’IA Act ; N’a pas donné suite à une demande de document ou d’informations au titre de l’article 91, ou a fourni des informations inexactes, incomplètes ou trompeuses ; Ne s’est pas conformé à une mesure demandée au titre de l’article 93 ; N’a pas donné à la Commission accès au modèle d’IA à usage général ou au modèle d’IA à usage général présentant un risque systémique en vue de procéder à une évaluation conformément à l’article 92. | 15 millions d’euros d’amende administrative ou, 3 % de leur chiffre d’affaires annuel mondial total réalisé au cours de l’exercice précédent, le montant le plus élevé étant retenu. |
Pour les PME, le système de sanction par amende administrative est différent. Ainsi, dans le cas des PME, y compris les jeunes pousses, chaque amende susvisée s’élève au maximum aux pourcentages ou montants susvisés le chiffre le plus faible étant retenu.
II) II. Une marge de manœuvre pour les États membres
Bien que des montants de sanction soient déterminés par les instances européennes au sein de l’IA Act, le règlement prévoit toutefois une marge de manœuvre pour les autorités compétentes au sein des États membres susvisées.
En effet, le considérant 168 du texte mentionné précise que « les États membres devraient prendre toutes les mesures nécessaires pour que les dispositions du présent règlement soient mises en œuvre et, notamment, prévoir des sanctions effectives, proportionnées et dissuasives en cas de violation de ces dispositions, et dans le respect du principe non bis in idem. »
On retrouve également ce type de disposition dans le RGPD en son considérant 152.
D’ailleurs, à la lecture de l’IA Act et plus précisément du considérant 179, il est attendu de la part des autorités nationales compétentes, de « définir et notifier à la Commission les règles relatives aux sanctions, y compris les amendes administratives, et veiller à ce qu’elles soient correctement et efficacement mises en œuvre à la date d’application du présent règlement. Par conséquent, les dispositions relatives aux sanctions devraient s’appliquer à compter du 2 août 2025. »
Ainsi, les autorités nationales compétentes doivent impérativement fixer des règles relatives aux sanctions dans le respect des montants maximaux pour le 2 août prochain.
Ces règles doivent selon le considérant 168, respecter un certain nombre de critères : « les États membres devraient, dans chaque cas d’espèce, tenir compte de toutes les caractéristiques propres à la situation spécifique, en prenant notamment en considération la nature, la gravité et la durée de l’infraction et ses conséquences, ainsi que la taille du fournisseur, en particulier s’il s’agit d’une PME, y compris les jeunes pousses. »
Ces critères sont énoncés au sein de l’article 99 du règlement et comprend notamment sans être exhaustif :
- La nature, la gravité et la durée de la violation et de ses conséquences, compte tenu de la finalité du système d’IA concerné, ainsi que du nombre de personnes touchées et du niveau de dommage qu’elles ont subi ;
- La question de savoir si des amendes administratives ont déjà été imposées par d’autres autorités de surveillance du marché au même opérateur pour la même violation ;
- La taille, le chiffre d’affaires annuel et la part de marché de l’opérateur qui commet la violation ;
- Le degré de coopération établi avec les autorités nationales compétentes en vue de remédier à la violation et d’en atténuer les éventuels effets négatifs ;
- Le fait que la violation ait été commise délibérément ou par négligence ;
- Toute mesure prise par l’opérateur pour atténuer le préjudice subi par les personnes concernées.
De plus, le Contrôleur européen de la protection des données a la faculté d’infliger des amendes aux institutions, agences et organes de l’Union relevant de l’IA Act.
II) III. Des sanctions pécuniaires oui, mais aussi des mesures d’exécution
Le règlement vient, comme pour le RGPD, poser la possibilité pour les autorités nationales compétentes d’imposer des mesures d’exécution en cas de manquement à une ou plusieurs dispositions de l’IA Act.
Ainsi, selon l’article 99 du Règlement, « les États membres déterminent le régime des sanctions et autres mesures d’exécution, qui peuvent également comprendre des avertissements et des mesures non monétaires, applicables aux violations du présent règlement commises par des opérateurs ».
Notons là encore que les deux exemples de mesures d’exécution citées ne sont que des exemples. Pour précision, l’avertissement n’est pas une sanction, mais bien une mesure correctrice.
Conclusion
Dans le but d’une bonne mise en conformité à ce règlement, il convient de bien avoir en tête les différents manquements et sanctions associées et de mettre en place une gouvernance efficace au sein de chaque entité pour appréhender ces nouvelles exigences.

