
Le règlement européen sur l’intelligence artificielle est le premier texte régulant l’utilisation des systèmes d’intelligence artificielle (IA) et s’inscrit ce faisant, dans la stratégie numérique pour l’Europe de la Commission Van der Leyen I (2019-2024). Le texte vise à assurer aux citoyens européens que les systèmes d’intelligence artificielle (SIA) utilisés dans l’Union européenne (UE) sont sûrs, transparents et éthiques en imposant un régime d’obligations significatives à l’ensemble des acteurs de l’IA. De fait, les exigences du règlement s’appliquent tout au long du cycle de vie d’un SIA, depuis sa conception jusqu’à sa mise en service et son utilisation.
Champs d’application : quelle est la portée du règlement ?
En termes de calendrier
Si le règlement est officiellement en vigueur depuis le 1er août 2024, le législateur européen a prévu une entrée en vigueur échelonnée jusqu’en février 2026.
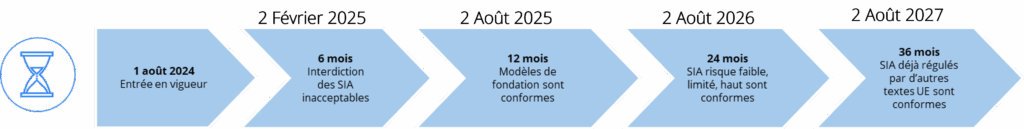
Plus d’une centaine d’entreprises de divers secteurs, notamment l’informatique, les télécommunications, la santé, la banque, l’automobile et l’aéronautique ont déjà pris l’initiative de signer “le Pacte IA”, dans le cadre duquel les volontaires s’engagent à respecter 3 engagements majeurs avant même l’application complète du règlement : déployer une stratégie alignée avec les objectifs et obligations du texte, cartographier les SIA à haut risque et former son personnel en matière d’IA éthique et responsable.
Sur le plan territorial
- Le principe : le règlement s’applique sur l’ensemble du territoire de l’UE
- L’exception : dans le cas d’un SIA fabriqué en dehors des frontières du marché commun, si les résultats qu’ils génèrent sont utilisés au sein de l’Union, le règlement s’applique.
A l’échelle matérielle (ce sur quoi s’applique le règlement) sont exclus :
- Le domaine militaire ;
- Les pratiques strictement personnelles ;
- La recherche scientifique ;
- Les SIA développés sous licence libre¹.
¹ Une licence libre permet d’utiliser, modifier et partager une création (un logiciel, une œuvre ou une IA librement, tant qu’on respecte les règles de la licence).
Modèles et systèmes, une distinction structurante du règlement
Le règlement, dans sa version finalisée, distingue les systèmes d’IA et les modèles d’IA à usage général et introduit des obligations spécifiques pour chaque cas [exemple autre ChatGPT]. Toutefois, la première version du texte n’incluait pas le cas de l’IA générative, dans la mesure où elle reposait sur l’idée que chaque SIA était créé avec une finalité précise. Celle-ci pouvait ainsi être associée à un certain niveau de risque.
Du fait de l’évolution du paysage technologique de ces cinq dernières années, les législateurs européens ont ajouté cette distinction afin d’inclure les modèles d’IA à usage général. Un modèle d’IA à usage général est défini comme un modèle d’IA qui, y compris quand il est entraîné à l’aide d’un grand nombre de données utilisant l’auto-supervision à grande échelle, présente une généralité significative et est capable d’exécuter de manière compétente un large éventail de tâches distinctes, indépendamment de la manière dont le modèle est mis sur le marché. Cette définition permet d’inclure les modèles d’IA générative.
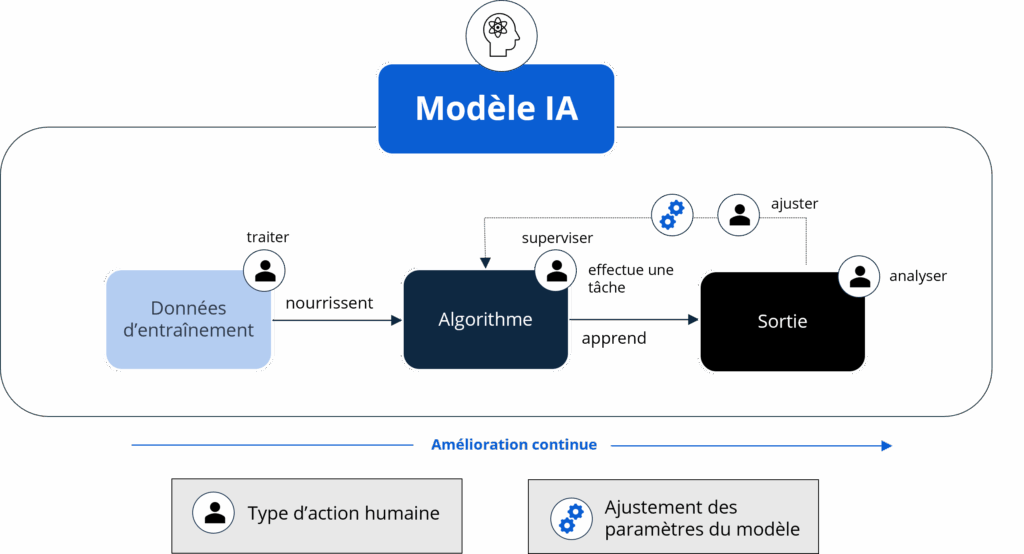
Étant entraînés sur de larges volumes de données, les modèles d’IA à usage général impliquent de nombreux cas d’usage.
Ainsi, ce n’est plus la notion de finalité qui engendre le risque pour ce type d’IA, mais le nombre, le type de données ainsi que la puissance de calcul du modèle.
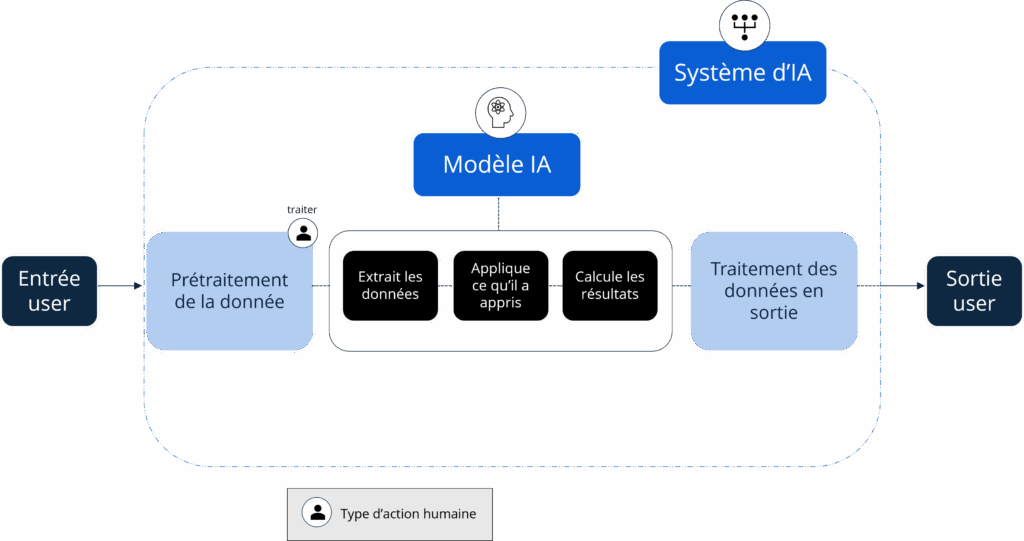
Bien que les modèles d’IA soient des composants essentiels des systèmes d’IA, ils ne constituent pas eux-mêmes des systèmes d’IA. Les modèles d’IA peuvent être intégrés dans les systèmes d’IA ou des applications.
Exemple : Mistral Saba est un modèle développé pour le traitement du langage régional, notamment les langues sud indiennes. Ainsi, une entreprise peut disposer d’un assistant virtuel intégrant le modèle Mistral Saba afin de pouvoir répondre à ses utilisateurs en Inde.
Un système d’IA est, lui, défini comme un système automatisé :
- conçu pour fonctionner à différents niveaux d’autonomie ;
- qui peut faire preuve d’une capacité d’adaptation après son déploiement ;
- qui pour des objectifs explicites ou implicites, déduit, à partir des entrées qu’il reçoit, la manière de générer des sorties (i.e. des prédictions, du contenu, des recommandations, des décisions qui peuvent influencer les environnements physiques ou virtuels).
Les législateurs européens ont ainsi décidé d’aligner cette définition sur celle de l’OCDE.
Systèmes d’IA : quelle est l’approche retenue par la Commission ?
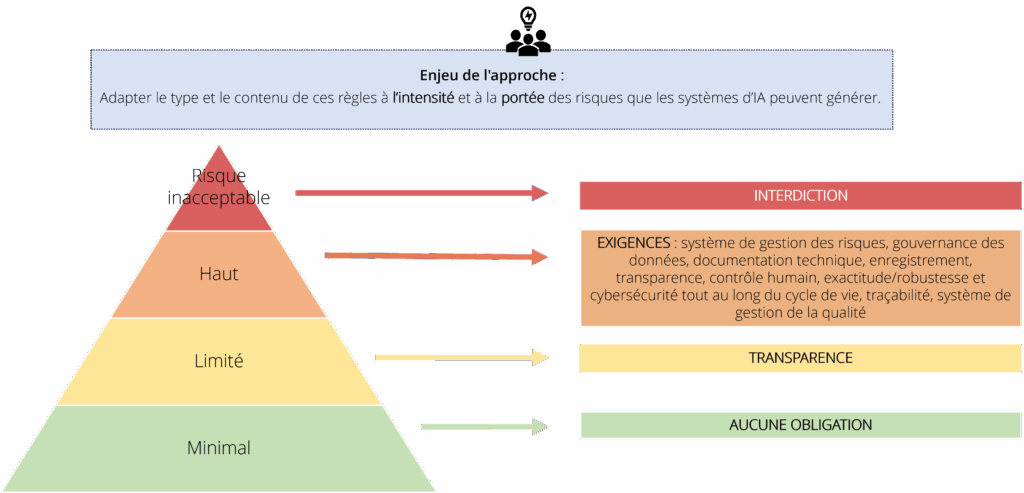
La Commission européenne a retenu une approche fondée sur les risques. Dans cette optique, le règlement introduit un régime d’obligations différent selon que les systèmes d’IA sont catégorisés en risque inacceptable, haut, faible ou minimal.
Quels sont les systèmes interdits ?
On trouve 7 cas d’usage interdits par le règlement :
- Le SIA exploite les vulnérabilités dues à l’âge ou au handicap d’un individu pour altérer substantiellement son comportement et de manière à causer un préjudice physique ou psychologique
- Le SIA manipule le comportement humain de manière à causer un préjudice physique ou psychologique
- Le SIA est destiné à évaluer ou établir un classement de la fiabilité de personnes en fonction de leur comportement social ou de caractéristiques personnelles et pouvant entraîner un traitement préjudiciable de personnes injustifié ou disproportionné
- Le SIA mène des évaluations de risques de personnes physiques et vise à évaluer/prédire le risque qu’une personne physique commette une infraction pénale (ce cas est interdit si le SIA se base sur l’analyse de données personnelles, l’évaluation de ses traits ou caractéristiques)
- Le SIA développe des bases de données de reconnaissance faciale en recueillant des images faciales via internet ou des images de vidéosurveillance
- Le SIA est destiné à reconnaître les émotions sur les lieux de travail ou d’enseignement mises à part des raisons de santé ou sécurité
- Le SIA est un système d’identification biométrique à distance en temps réel implanté dans des espaces accessibles au public et utiliser à des fins répressives (ce cas d’usage inclut 3 exceptions strictement encadrées).
- la recherche ciblée de victimes spécifiques d’enlèvement, de la traite ou de l’exploitation sexuelle d’êtres humains, ainsi que la recherche de personnes disparues ;
- la prévention d’une menace spécifique, substantielle et imminente pour la vie ou la sécurité physique de personnes physiques ou d’une menace réelle et actuelle ou réelle et prévisible d’attaque terroriste ;
- la localisation ou l’identification d’une personne soupçonnée d’avoir commis une infraction pénale, aux fins de mener une enquête pénale, d’engager des poursuites ou d’exécuter une sanction pénale pour des infractions visées à l’annexe II et punissables dans l’État membre concerné d’une peine ou d’une mesure de sûreté privatives de liberté d’une durée maximale d’au moins quatre ans.
Les SIA à risque inacceptable sont interdits à partir du 2 février 2025. Cette interdiction couvre à la fois leur mise sur le marché, leur mise en service et leur utilisation.
Quels sont les systèmes considérés comme à haut risque ?
Le législateur européen définit plusieurs critères pour caractériser un SIA à haut risque :
- Le SIA est utilisé dans un secteur à haut risque listé par le règlement ;
- Le SIA porte atteinte à la santé, la sécurité ou aux droits fondamentaux des citoyens européens ;
- Le SIA influence la prise de décision des utilisateurs de manière substantielle ;
- Les deux conditions suivantes sont remplies :
- Le SIA est un produit ou le composant de sécurité d’un produit couvert par la législation sectorielle de l’UE (listée dans le règlement).
- Cette même législation sectorielle [couvrant le SIA en tant que produit ou le produit dont le SIA est le composant de sécurité] prévoit une évaluation de conformité du produit par un tiers avant sa commercialisation ou sa mise en service.
Exemple : Un véhicule autonome ou un système d’analyse de crédits sont deux exemples de SIA à haut risque.
Quels sont les SIA à risque limité ?
Il s’agit des systèmes d’IA n’étant ni des SIA à risque inacceptable ni à haut risque et interagissant directement avec des personnes physiques. Dans ce cas, les fournisseurs et déployeurs doivent respecter les obligations de transparence vis-à-vis des personnes physiques concernées et ce, dès la première interaction ou exposition au système. Dans certains cas, ils devront indiquer que le contenu a été généré par une intelligence artificielle.
Exemple : Un chatbot intégré à un service client ou une application de traduction seront deux exemples de SIA à risque limité.
Quels sont les SIA à risque minime ?
Il s’agit des systèmes d’IA pour lesquels il n’existe aucun régime d’obligation. Il convient de noter que le règlement prévoit l’élaboration de codes de conduite dont l’application sera volontaire et concerne tout système ne faisant pas partie des critères de définition des SIA à haut risque.
Dans ce contexte, le Bureau de l’IA, au sein de la Commission européenne, et les États membres doivent encourager et faciliter l’adoption de ces codes en fixant des objectifs et des indicateurs de performance clés permettant d’en mesurer la réalisation. Ces codes peuvent être élaborés par des fournisseurs, déployeurs, des organisations les représentant ou en réunissant plusieurs de ces entités afin d’engager différents types de SIA. En novembre 2024, 14 legaltech de France Digitale se sont engagées dans un code de conduite à respecter certains principes dans leurs innovations et développements intégrant l’intelligence artificielle générative.
Obligations relatives aux SIA à haut risque : quelles sont les entités concernées ?
Le règlement introduit des exigences pour divers acteurs de l’IA. Les entités fournissant et déployant des SIA sont celles concernées par la plus large partie des obligations du règlement. Un fournisseur de SIA à haut risque doit assurer la sécurité globale du système et un déployeur doit en assurer une utilisation sûre et une surveillance de ces usages (?).
| Entité | Fournisseur de SIA |
| Définition | Personne ou entité développant ou faisant développer un SIA et le commercialisant sous son propre nom ou marque |
| Obligations prévues pour les SIA à haut risque | – S’assurer que le SIA est conforme aux exigences – S’assurer que l’identité du fournisseur est indiquée sur le SIA, son emballage ou sa notice d’utilisation Mettre en place un système de gestion de la qualité documenté et structuré permettant de : a) Garantir la bonne application de la réglementation b) Encadrer la conception, le développement, le contrôle et assurer la qualité des SIA c) Réaliser des examens avant, pendant et après le déploiement du SIA à haut risque d) Inclure les spécifications techniques applicables ou les moyens à utiliser pour que le SIA réponde aux exigences e) Signaler un incident grave² f) Surveiller le SIA après sa commercialisation g) Gérer les données h) Gérer les risques³ i) Communiquer avec les autorités compétentes et coopérer en cas de demande motivée j) Conserver les documents pertinents k) Gérer les ressources l) Définir les responsabilités de l’ensemble du personnel m) Garantir la conservation de l’ensemble de la documentation nécessaire – Conserver les logs générés automatiquement par les SIA (s’ils sont sous contrôle du fournisseur) – Évaluer sa mise en conformité suivant le type d’évaluation désigné par le règlement ou la législation harmonisée – Transmettre sa déclaration de conformité auprès des autorités nationales compétentes – Appliquer le marquage CE⁴ sur le SIA – Enregistrer le SIA et le fournisseur/mandataire lui-même dans la base de données de l’UE – Prendre les mesures correctives nécessaires et informer les autorités de surveillance |
² Incident grave : incident ou dysfonctionnement d’un SIA entraînant directement ou indirectement:
a) le décès d’une personne ou une atteinte grave à la santé d’une personne;
b) une perturbation grave et irréversible de la gestion ou du fonctionnement d’infrastructures critiques;
c) la violation des obligations au titre du droit de l’Union visant à protéger les droits fondamentaux;
d) un dommage grave à des biens ou à l’environnement
³ Gérer les risques : Le système de gestion des risques consiste en un processus itératif continu planifié et qui se déroule sur l’ensemble du cycle de vie d’un SIA à haut risque. Ce processus vise à identifier et à atténuer les risques des SIA qui se posent pour la santé, la sécurité et les droits fondamentaux.
⁴ Marquage CE : Symbole qui indique qu’un produit est conforme aux exigences de l’Union Européenne. Par ce marquage, le fournisseur indique qu’un système d’IA est conforme aux exigences du chapitre III, section 2 du règlement et d’autres actes législatifs d’harmonisation de l’UE applicables qui en prévoient l’apposition.
NB : Le fournisseur de SIA, s’il est établi dans un pays en dehors du marché unique, doit également désigner un mandataire établi dans l’UE. Ce dernier sera tenu de vérifier que le fournisseur a rempli ses obligations, notamment que la procédure d’évaluation de conformité réalisée est appropriée. Le mandataire joue un rôle crucial en engageant sa responsabilité afin de garantir que le fournisseur met en service un SIA conforme à la réglementation européenne. Il est le point de contact des autorités nationales et européennes et doit fournir tout document pertinent en cas de demande.
| Entité | Déployeur |
| Définition | Personne ou entité utilisant un SIA sous sa propre autorité |
| Obligations prévues pour les SIA à haut risque | – Prendre des mesures techniques et organisationnelles permettant de garantir que l’utilisation du SIA est conforme à la notice d’utilisation du système – Confier le contrôle humain aux personnes compétentes Vérifier les données d’entrée – Surveiller le SIA – Informer le fournisseur/distributeur et l’autorité de surveillance du marché en cas de risque ou d’incident grave – Tenir les logs générés automatiquement par les SIA – Informer les salariés soumis à l’utilisation du SIA – S’enregistrer dans la base de données de l’UE si le déployeur est une autorité publique / institution / organe / organisme de l’UE – Réaliser des Analyses d’Impact relatives à la Protection des Données (AIPD) si le déployeur est un opérateur de services essentiels ou une entité publique – Coopérer avec les autorités compétentes |
Ainsi, la décision d’acheter un système d’IA ou de le faire développer en interne est déterminante du point de vue des obligations du règlement.
Les importateurs et distributeurs de SIA sont également tenus de respecter un certain nombre d’obligations moins contraignantes, notamment contrôler la documentation et le marquage CE du système.
Enfin, le règlement régule l’ensemble du cycle de vie de l’IA en soutenant la coopération et l’interaction entre chacun des acteurs. Les relations contractuelles seront ainsi capitales en matière de conformité.
Modèles d’IA à usage général : le cas particulier
S’il incombe aux fournisseurs de SIA à haut risque de respecter un certain nombre d’exigences, les fournisseurs de modèle d’IA à usage général supportent également d’autres exigences. Les fournisseurs de modèle d’IA à usage général devront :
- Élaborer la documentation technique détaillant les processus d’entraînement, d’essai et les résultats des évaluations ;
- Fournir des informations claires sur les capacités et limites des modèles afin d’assurer leur conformité ;
- Publier un résumé détaillé du contenu utilisé pour entraîner le modèle ;
- Respecter la directive (UE) 2019/70 sur le droit d’auteur.
Le règlement a retenu un critère pour catégoriser ces modèles d’IA : savoir s’ils présentent ou non un risque systémique.
Ainsi, un modèle d’IA est défini comme étant à risque systémique s’il est concerné par un des deux cas suivants :
- Il dépasse le seuil de capacité de calcul défini par le règlement.
- Il est désigné comme tel sur la base d’une décision de la Commission, d’office ou à la suite d’une alerte qualifiée du groupe scientifique (note de bas de page : créé par le règlement) selon des critères définis.
Si le modèle d’IA à usage général remplit un de ces deux critères, son fournisseur devra respecter les obligations supplémentaires suivantes :
- Réaliser des tests contradictoires (essais internes/externes utilisant par exemple la méthode de l’équipe rouge) pour identifier et atténuer les risques ;
- Documenter et signaler tout incident grave au Bureau de l’IA et aux autorités compétentes ;
- Assurer une protection adéquate en matière de cybersécurité.
Conclusion
Afin d’entrer en conformité avec le règlement, chaque entité devra réaliser une cartographie de ses SIA, et classer chacun selon le risque lui correspondant et ce, sans faire l’impasse sur les éventuels systèmes de sous-traitants.
Il sera donc essentiel d’identifier l’ensemble des parties prenantes nécessaires au démarrage du projet. Dans la mesure où le périmètre métier couvert par le règlement est très élargi, l’instauration d’une gouvernance de l’IA apparaît comme un élément indispensable de la conformité au règlement.

