
Introduction
L’année 2025 a marqué un tournant dans la convergence entre cybersécurité et intelligence artificielle. Le cadre européen s’est matérialisé par les premières échéances de l’AI Act : dès le 2 février 2025, les pratiques interdites ont commencé à s’appliquer avant une nouvelle vague au 2 août 2025 portant sur les modèles d’IA à usage général.
L’année 2026, est quant à elle, annoncée comme une étape clé, avec l’entrée en application d’une grande partie des obligations sur les systèmes d’IA et des négociations à venir visant une simplification du texte initial.
L’IA est de plus en plus intégrée aux systèmes d’information et au sein des processus métiers, accroissant ainsi l’exposition des organisations. Et si l’IA est un levier majeur de transformation, parallèlement, elle en est également un pour les attaques. Les menaces se sont davantage structurées grâce à l’IA et l’on constate une évolution marquée par la scalabilité, la vitesse et l’adaptabilité.
À l’horizon 2026, l’industrialisation des attaques et l’intégration croissante de l’IA dans les processus métier devraient accentuer ces enjeux, rendant la maîtrise du risque IA un facteur clé de résilience.
Løvell Consulting vous propose dans ce bilan une lecture en trois volets :
- les avancées réglementaires et leurs implications ;
- les typologies d’attaques IA marquantes en 2025 ;
- les bonnes pratiques pour sécuriser l’IA lors de son déploiement en entreprise.
Table des matières
I – IA et réglementation : où en sommes-nous ?
Que serait un bilan sur l’Intelligence Artificielle en 2025 sans évoquer l’AI Act ?
Si le règlement européen AI Act est entré en vigueur le 1er août 2024, certaines dispositions sont entrées en application de façon échelonnée conformément à la lettre du texte. Ainsi, parmi les dates clés à retenir, le 2 août 2025, qui marqua l’entrée en vigueur des premières exigences du règlement, mais aussi le 2 août 2026, date à laquelle les exigences propres aux systèmes d’IA à haut risques entreront en application.
Besoin d’aide pour y voir plus clair sur les exigences déjà applicables, celles à venir ainsi que l’ensemble de l’actualité autour de ce règlement majeur ? Pas de panique, Løvell Consulting vous explique tout dans cet article !
A – L’AI Act : Calendrier, exigences, gouvernance & sanctions
Le 12 juillet 2024, l’AI Act a été publié au Journal officiel de l’Union européenne, marquant la naissance du premier cadre règlementaire complet encadrant l’IA à l’échelle de l’Union Européenne.
Le règlement est entré en vigueur le 1ᵉʳ août 2024, posant ainsi un grand nombre d’exigences dont l’application est étalée dans le temps, conformément à un calendrier défini dans le cadre du texte et que nous rappelons ci-après :
Présentation du calendrier
| Date | Etape |
|---|---|
| 12 juillet 2024 | Publication au Journal officiel de l’UE : Le texte est rendu public. |
| 1er août 2024 | Entrée en vigueur : Le règlement devient applicable. |
| 2 février 2025 | Application : Les dispositions des Chapitres 1 et 2 deviennent applicables. |
| 2 mai 2025 | La Commission européenne doit avoir produit les codes de conduite. Update : Le code de pratique n’a pas été finalisé pour le 2 mai 2025, mais a été finalisé et publié plus tard, le 10 juillet 2025. Il est complété par des lignes directrices de la Commission sur les concepts clés liés aux modèles d’IA à usage général. Il s’agit d’un Code de pratique volontaire pour les modèles d’IA à usage général (GPAI), conçu pour aider les fournisseurs à se conformer aux obligations de l’AI Act (transparence, droit d’auteur, sécurité, etc.). À noter que ce code a été élaboré avec l’aide d’experts indépendants et de parties prenantes, puis adopté par la Commission européenne. |
| 2 août 2025 | Application : Les dispositions suivantes deviennent applicables : – Organismes notifiés (chapitre III, section 4), – Modèles GPAI (chapitre V), – Gouvernance (chapitre VII), – Confidentialité (article 78) – Sanctions (articles 99 et 100) – Les fournisseurs de modèles GPAI qui ont été mis sur le marché / mis en service avant cette date doivent se conformer à la loi sur l’IA d’ici le 2 août 2027. – États membres : Délai pour que les États membres désignent les autorités nationales compétentes (autorités de notification et autorités de surveillance du marché). – États membres : Délai pour que les États membres fixent les règles relatives aux sanctions et aux amendes. |
| 2 août 2026 | Application : Les autres dispositions de la loi sur l’IA sont applicables, à l’exception de l’article 6, paragraphe 1. Exploitants : Le présent règlement s’applique aux exploitants de systèmes d’IA à haut risque (autres que les systèmes visés à l’article 111, paragraphe 1), mis sur le marché ou mis en service avant cette date. Toutefois, il ne s’applique qu’aux systèmes dont la conception est modifiée de manière significative à partir de cette date. États membres : Les États membres veillent à ce que leurs autorités compétentes aient mis en place au moins un bac à sable réglementaire en matière d’IA au niveau national. |
| 2 août 2027 | Application : L’article 6 et les obligations correspondantes du règlement commencent à s’appliquer. Fournisseurs : Les fournisseurs de modèles GPAI mis sur le marché avant le 2 août 2025 doivent avoir pris les mesures nécessaires pour se conformer aux obligations prévues par le présent règlement avant cette date. Systèmes informatiques à grande échelle : Les systèmes d’IA qui sont des composants des systèmes d’information à grande échelle énumérés à l’annexe X et qui ont été mis sur le marché ou mis en service avant cette date doivent être mis en conformité avec le présent règlement d’ici au 31 décembre 2030. |
En 2026 ainsi qu’en 2027, les dernières exigences de l’AI Act trouveront à s’appliquer, ce qui viendra clôturer cette période d’entrée en application du règlement. Cette première phase se veut une période de mise en conformité et de tolérance de la part des autorités. On peut légitimement penser ensuite que s’ouvrira une deuxième phase de contrôle et de sanctions de la part des autorités.
Classification des systèmes d’IA selon une approche par les risques
L’AI Act adopte une approche fondée sur le risque en classant les systèmes d’IA en quatre grandes catégories :
- Système d’IA à risque inacceptable ;
- Système d’IA à haut risque ;
- Système d’IA à risque limité/modéré ;
- Système d’IA à risque minimal/négligeable.
Pour en savoir plus sur les différentes catégories de systèmes d’IA selon l’AI Act ainsi que pour avoir des exemples concrets, nous vous invitons à consulter notre précédent article :
Il convient de noter que le règlement vise à couvrir tous les systèmes d’IA mis sur le marché ou mis en service dans l’Union, qu’ils soient développés dans l’UE ou importés dans l’UE, ainsi que les fournisseurs/ utilisateurs tiers si les systèmes sont utilisés pour des personnes situées dans l’UE.
Création d’un régime d’obligation spécifique pour les modèles d’IA à usage général
L’AI Act intègre une catégorie spéciale d’exigences pour les modèles d’IA à usage général définis comme tel dans l’article 3 du Règlement AI Act :
« Un modèle d’IA, y compris lorsqu’il est formé à l’aide d’une grande quantité de données en utilisant l’autosupervision à l’échelle, qui présente une grande généralité et est capable d’exécuter avec compétence un large éventail de tâches distinctes, quelle que soit la manière dont le modèle est mis sur le marché, et qui peut être intégré dans divers systèmes ou applications en aval, à l’exception des modèles d’IA qui sont utilisés pour des activités de recherche, de développement ou de prototypage avant d’être mis sur le marché. »
Pour illustrer davantage ce que sont ces modèles, voici quelques exemples :
- Modèles d’IA à usage général permettant de rédiger, traduire, résumer, coder, analyser…
- GPT-3.5 – OpenAI
- Claude 3 (Opus, Sonnet, Haiku) – par Anthropic
- Gemini 1.5 – par Google
- Modèles d’IA à usage général permettant de générer une image
- DALL·E 3 – OpenAI
- Stable Diffusion – par Stability AI
- Midjourney – par Midjourney
Ainsi, les fournisseurs de tels modèles, il convient de respecter des exigences particulières (documentation technique, fournir des instructions d’usage, des informations sur les usages prévus, sur les limites du modèle, sur ses risques potentiels…)
Établissement d’une gouvernance propre
À l’instar du Règlement Général sur la Protection des Données (RGPD), les États membres doivent désigner des autorités nationales compétentes pour superviser et contrôler l’application du règlement AI Act.
À ce titre, le 9 septembre dernier, la Direction Générale de la Concurrence, de la Consommation et de la Répression des Fraudes (DGCCRF) et la Direction Générale des Entreprises (DGE), qui est également la représentante de la France au Comité européen de l’IA, ont présenté un projet de désignation des autorités en France en charge de la régulation de l’IA au titre de l’AI Act.
Est priorisée à travers cette proposition la désignation d’autorités existantes en fonction de leurs compétences et expertises sectorielles. Ainsi, si une entreprise est déjà soumise aux exigences applicables à son secteur, elle s’adressera la plupart du temps à son régulateur habituel dans le cadre de sa mise en conformité à l’AI Act. On peut voir à travers le schéma que ce n’est pas moins d’une quinzaine d’autorités qui seront compétentes, et notamment :
- La Commission Nationale Informatique et Libertés (CNIL)
- L’Autorité de Régulation de la Communication audiovisuelle et numérique (ARCOM)
- L’Autorité de Contrôle Prudentiel et de Résolution (ACPR)
- La Direction Générale de la Prévention des Risques (DGPR)…
Également, la DGCCRF et la DGE bénéficieraient ici de l’appui de l’Agence nationale de la sécurité des systèmes d’information (ANSSI) et du Pôle d’expertise de la régulation numérique (PEReN). L’idée est que ces dernières fournissent un socle d’expertise à leur disposition afin de garantir le meilleur partage d’expertise technique entre les régulateurs.
Voici le schéma proposé :
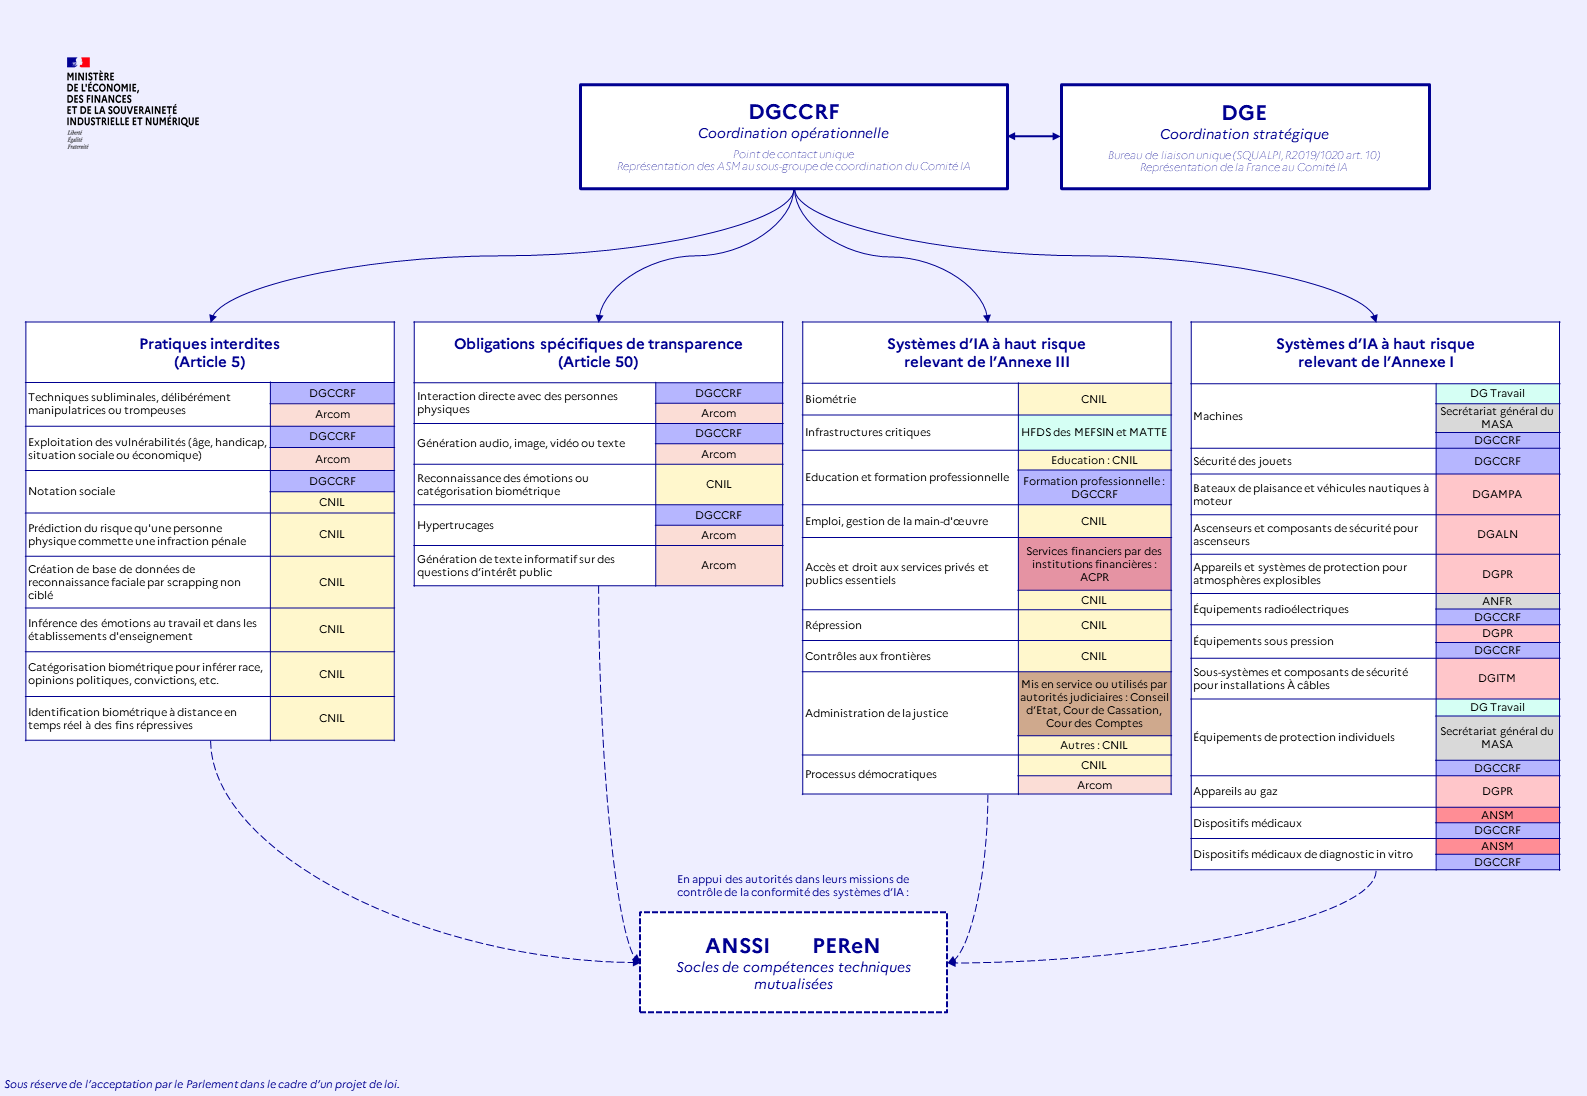
Il convient de noter que ce modèle de gouvernance proposé doit être soumis au Parlement par le biais d’un projet de loi.
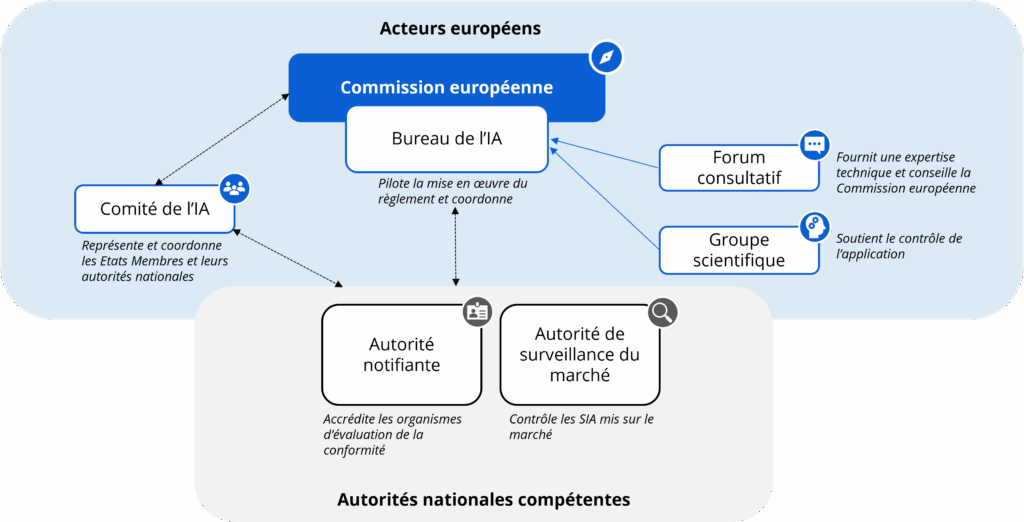
Au niveau de l’Union Européenne, de nouvelles instances ont été créées, telles que :
- Le Comité européen de l’IA ;
- Le Bureau européen de l’IA ;
- Le groupe scientifique d’experts indépendant ;
- Le forum consultatif, …
Mise en place de nouvelles sanctions
Le non-respect de l’AI Act est accompagné de sanctions administratives pouvant être très sévères. À titre d’exemple, en cas de non-respect par une entreprise de l’interdiction des pratiques en matière de système d’IA à risque inacceptable, le montant de l’amende administrative peut s’élever jusqu’à 35 millions d’euros d’amende administrative ou jusqu’à 7 % du chiffre d’affaires annuel mondial total réalisé au cours de l’exercice précédent, le montant le plus élevé étant retenu.
B – AI Act vs autres régulations / approches dans le monde
Si un cadre clair a été défini au sein de l’Union Européenne, qu’en est-il dans les autres pays ? Afin de répondre à cette interrogation, voici un tableau comparatif présentant succinctement quelques autres cadres ou approches :
🇰🇷
Régulations en Corée du Sud 🇰🇷
| Création/Mise à jour | Nom du texte | Objectif(s) | Idées clés | Date d’adoption | Date d’application |
|---|---|---|---|---|---|
| Création | South Korea AI Basic Law (aussi appelé AI Basic Act ou South Korean AI Act – SKAIA) Loi nationale générale qui vient regrouper 19 propositions réglementaires distinctes liés à l’IA | Fournir un cadre légal national pour le développement et l’usage de l’IA. | Innovation et compétitivité : En encourageant les entreprises à développer des systèmes IA innovants. Confiance et la transparence : Sont érigées des obligations de transparence pour les systèmes IA à fort impact. Gouvernance et la responsabilité : Ce texte vient poser les rôles des agences gouvernementales pour réguler l’IA et introduit des mécanismes de contrôle et d’audit pour les opérateurs IA. Mise en place de sanctions : Des sanctions sont prévues en cas de manquement aux exigences. | Adopté le 27 décembre 2024 | Applicable à partir du 22 janvier 2026 |
| Mise à jour | Amendments to the Personal Information Protection Act (PIPA) Loi nationale sur la protection des données personnelles | Adapter la PIPA à l’IA. | Décision entièrement automatisées : Un encadrement a été mis en place pour les décisions entièrement automatisées. Droits des personnes : Ce texte vient accorder des droits aux personnes lorsque des décisions automatisées affectent significativement leurs droits ou obligations, notamment en leur permettant de demander l’explication d’une décision automatisée rendue par l’IA ou en permettant l’opposition à une telle décision voire l’obtention d’une révision. Transparence : Garantir la transparence des systèmes automatisés en exigeant la divulgation des critères et procédures de traitement des données. | Adopté le 14 mars 2023 (pour les mises à jour relatives à l’IA) | Applicable à partir du 15 septembre 2023 (attention cependant, toutes les exigences ne trouvent pas à s’appliquer à compter de cette date, certaines d’entre-elles s’appliqueront conformément à des délais fixés dans le texte). |
| Création | Measures to Counter False and Exaggerated Advertising Using AI to Disrupt Market Order | « Protéger les utilisateurs contre les publicités trompeuses ou mensongères générées par IA. Préserver l’ordre du marché et la concurrence loyale face à la prolifération de contenus frauduleux. Clarifier auprès des utilisateurs la part d’IA dans le contenu notamment dans des secteurs sensibles (alimentation, santé, produits pharmaceutiques, …) » | Étiquetage obligatoire : Toute publicité créée, éditée ou publiée à l’aide d’IA doit indiquer clairement qu’elle est générée par IA (visuel ou texte) et cette étiquette ne doit pas être altérée par les utilisateurs. Responsabilité partagée : Les annonceurs qui créent ces publicités sont responsables de l’étiquetage. Par ailleurs, les opérateurs de plateformes (réseaux sociaux, sites vidéo) doivent s’assurer que ces obligations sont respectées par les annonceurs et mettre en place des moyens de vérification. Mise en place de sanctions : En cas de non‑étiquetage, les autorités prévoient des sanctions pénales et administratives, ainsi que des dommages punitifs pouvant aller jusqu’à cinq fois les pertes causées par les fausses publicités. | Annoncé le 10 décembre 2025 | En 2026, une fois que le Telecommunications Act et le Fair Labeling and Advertising Act seront mis à jour. |
| Création & Mise à jour | Autres textes : | Autres règles contraignantes : – MISE A JOUR : Telecommunications Act – MISE A JOUR : Fair Labeling and Advertising Act Soft Law : – National AI Strategy / Policy Framework by the Ministry of Science and ICT (MSIT) – National Artificial Intelligence Committee guidance and recommendations – Industry / technical guidelines and voluntary standards for Responsible AI |
🇨🇳
Régulations en Chine 🇨🇳
| Création / Mise à jour | Nom du texte | Objectif(s) | Idées clés | Date d’adoption | Date d’application |
|---|---|---|---|---|---|
| Création | Interim Measures for the Management of Generative Artificial Intelligence Services Règles juridiquement contraignantes sectorielles (champ d’application matériel : tous les services d’IA générative fournis au public en Chine (texte, images, audio, vidéo…)) | Réguler d’un point de vue sécurité et conformité les services d’IA. | Conformité des contenus diffusés : Les opérateurs doivent vérifier la conformité des contenus diffusés (pas de contenus illégaux, sensibles ou trompeurs) aux lois chinoises. Mécanismes de surveillance : Ils doivent également mettre en place des mécanismes de surveillance et d’audit interne. Transparence et traçabilité : Enfin, ils pèsent sur eux une obligation de transparence s’agissant de la provenance et le fonctionnement des IA. | Adoptée le 10 juillet 2023 | Applicable à partir du 15 août 2023 |
| Création | Platform Algorithm Recommendation Management Regulations Règles juridiquement contraignantes sectorielles (champ d’application matériel : toutes plateformes numériques de Chine qui utilisent des algorithmes pour reocmmander des contenus ou influencer l’expérience utilisateur.) | Encadrer l’utilisation des algorithmes de recommandation par les plateformes numériques (réseaux sociaux, moteurs de recherche, e‑commerce, médias en ligne). Limiter les effets négatifs sur la société et la sécurité publique. Assurer la transparence et la responsabilité des plateformes vis-à-vis de leurs utilisateurs et des autorités. | Déclaration et enregistrement : Les plateformes doivent déclarer leurs algorithmes de recommandation ainsi que tous chnagements majeurs de ceux-ci auprès de la Cyberspace Administration of China (CAC). Transparence et contrôle : Les utilisateurs doivent avoir la possibilité de comprendre le fonctionnement des recommandations. De plus, elles doivent fournir des options pour limiter ou désactiver les recommandations personnalisées. Conformité des contenus : Les algorithmes ne doivent pas promouvoir de contenus illégaux, pornographiques, violents ou trompeurs. Une action rapide de suppression ou correction est attendue des plateformes. Audit et évaluation : Des audits doivent avoir lieu régulièrement sur les algorithmes des plateformes afin de vérifier leur conformité aux règles. En parallèle, de la documentation et des preuves doivent être disponibles sur demande des autorités. Mise en place de sanctions : Des amendes administratives pourront être prononcées. Egalement,la responsabilité pénale de la plateforme pourra être engagée en cas de diffusion massive de contenus illégaux ou préjudiciables. | Adopté le 23 mars 2022 | Applicable à partir du 1er mars 2023 (attention cependant, toutes les exigences ne trouvent pas à s’appliquer à compter de cette date, certaines d’entre-elles s’appliqueront conformément à des délais fixés dans le texte). |
| Création | Cybersecurity Technology — Labeling Method for Content Generated by Artificial Intelligence Règles juridiquement contraignantes sectorielles (champ d’application matériel : tous les contenus produits par une IA) | « Garantir la transparence des contenus générés par IA pour le public. Faciliter la traçabilité et la responsabilisation des fournisseurs de contenus IA. » | Étiquetage obligatoire : Tout contenu généré par une IA (texte, image, audio, vidéo) doit être clairement marqué. Responsabilité des fournisseurs de services d’IA : les plateformes et fournisseurs de services IA sont responsables de l’étiquetage correct.Ils doivent mettre en place des mécanismes internes de détection et de signalement des contenus non conformes. Traçabilité : Les contenus générés doivent pouvoir être retracés jusqu’au modèle IA et à l’opérateur,dans le but de faciliter la réalisation d’enquêtes et la mise en place de mesures correctives. Mise en place de sanctions : En cas de non-respect aux règles susvisées, des sanctions administratives pourront être prononcées. Cela peut se traduire par une amende mais aussi pas la suspension d’un service d’IA. | Adopté le 14 mars 2025 | Applicable à partir du 1er septembre 2025 |
| Création | Autres textes | Autres règles contraignantes : – Interim Measures for the Management of Anthropomorphic AI Interaction Services Soft Law : – Ethical Guidelines for AI (CAC, 2022‑2025) – AI Governance Principles — plan stratégique international (2025) – Draft Guidelines for AI in education, santé, secteur social – Normes techniques volontaires / standards ISO‑GB en préparation |
🇯🇵
Régulations au Japon 🇯🇵
| Création / Mise à jour | Nom du texte | Objectif(s) | Idées clés | Date d’adoption | Date d’application |
|---|---|---|---|---|---|
| Création | Act on Promotion of Research, Development and Utilization of Artificial Intelligence-Related Technologies Loi nationale sur l’IA (sans sanctions pénales ni amendes administratives) | Améliorer la vie des personnes et développer l’économie nationale. | R&D et compétitivité : Maintenir les capacités de R&D et renforcer la compétitivité internationale, Transparence : Assurer la transparence pour une R&D et une utilisation appropriée, Coopération internationale : Jouer un rôle de leadership dans la coopération internationale. | Adoptée le 28 mai 2025 | Applicable à partir du 1er septembre 2025 |
| Création | AI Guidelines for Businesses Recommandations/Soft Law à destination des entreprises | Promouvoir une utilisation sûre et sécurisée de l’IA et fournir un cadre unifié pour la gouvernance de l’IA en fournissant un référentiel commun aux entreprises japonaises et étrangères opérant au Japon. | Mise en place d’une gouvernance : Les entreprises doivent mettre en place une structure de gouvernance IA, établir les rôles et responsabilités de chacun et documenter les décisions importantes liées à l’IA. Gestion des risques : Il faut pour les entreprises, identifier les risques (bais, erreurs, usages détournés), évaluer leur gravité et leur appliquer des mesures correctives adaptées au contexte. Transparence : Les entreprises doivent informer de façon suffisamment claire leurs clients et partenaires lorsque l’IA est utilisée, mais aussi être capable d’expliquer les décisions prises par le système d’IA. Intervention d’un humain : Un humain doit pouvoir intervenir s’agissant des décisions sur des sujets sensibles (droits, sécurité, santé…) que pourrait prendre un système d’IA. Absence de sanctions : Pas d’interdictions générales ni de sanctions, puisque nous sommes ici dans de la soft law. | Publiées le 28 mars 2025 | Applicable immédiatement |
| Mise à jour | Policy Direction for Amendment of the Act on the Protection of Personal Information (APPI) Loi nationale sur la protection des renseignements personnels | Adapter l’APPI à l’IA générative | Favoriser le développement et l’usage de l’IA : Assouplir certaines règles actuellement contraignantes pour favoriser le développement et l’usage de l’IA, en particulier en réduisant le besoin de consentement dans certains cas liés aux données et à l’entraînement de modèles statistiques/IA. Mise en place de nouvelles sanctions : Introduire des amendes administratives pour des violations graves impliquant des volumes importants de données personnelles. | Le 9 janvier 2026, la Commission de protection des informations personnelles du Japon (PPC) a publié son projet d’amendement de l’APPI. Cette nouvelle réforme est en cours de discussion | |
| Création | Principle-Code for Protection of Intellectual Property and Transparency for the Appropriate Use of Generative AI | Renforcer la transparence des systèmes d’IA générative et protéger les droits de propriété intellectuelle (droits d’auteurs, etc.) | Transparence des modèles et des données : Les entreprises doivent publier des informations standardisées sur le nom et la conception du modèle, la méthode d’entraînement, les types de données utilisés, la période de collecte des données… Mise en place du « Comply or explain » : L’entreprise doit soit accepter et mettre en oeuvre un principe, soit expliquer publiquement pourquoi elle ne se conforme pas au principe du texte. Marquage et traçabilité : Il est recommandé ici aux entreprises de recourir à des outils tel que le watermarking qui consiste à intégrer une information invisible ou discrète dans un contenu généré par un système d’IA et qui permet ensuite de détecter que ce contenu a été généré ou modifié par le système d’IA. | Publication pour consultation ouverte le 26 décembre 2025 jusqu’au 26 janvier 2026 | |
| Mise à jour | Active Cyber Defense Law Loi nationale renforcant le cadre de cybersécurité (mise à jour ici pour tenir compte de l’IA) | Permettre à l’État japonais d’utiliser l’IA pour détecter, analyser et neutraliser des cybermenaces utilisant elles-mêmes l’IA, avant leur passage à l’acte | Détection anticipée des menaces : Il est possible depuis la mise à jour de cette loi d’utiliser l’IA afin de faire de l’analyse préventive de grandes quantités de données de trafic, d’identifier des signaux faibles, des schémas anormaux ou des préparatifs d’attaque et de détecter des campagnes automatisées (botnets, attaques coordonnées). Réponse plus rapide aux attaques : Les outils d’IA permettent désormais de perturber l’infrastructure d’attaque (serveur C2, plateforme de lancement…) mais aussi de créer des actions coordonnées et de répondre rapidement pour contrer certaines attaques. Partage d’information entre les entreprises et l’Etat japonais : L’idée est de permettre en meilleure coopération entre l’Etat et les entreprises et d’adopter une coordination rapide face aux attaques | Adoptée le 16 mai 2025 | Applicable à partir du 1er janvier 2026 pour certains exigences et 2027 pour les restantes |
🇺🇸
Régulation aux États-Unis 🇺🇸
| Création / Mise à jour | Nom du texte | Objectif(s) | Idées clés | Date d’adoption | Date d’application |
|---|---|---|---|---|---|
| Création | Executive Order 14365 – « Ensuring a National Policy Framework for Artificial Intelligence Politique présidentielle signée par le Président des Etats-Unis | Etablir une politique nationale unifiée pour l’IA en réduisant la fragmentation des lois étatiques et en favorisant une approche peu contraignante et pro-innovation | Création d’une AI Litigation Task Force pour contester devant les tribunaux les lois des États jugées incompatibles avec la politique fédérale Analyse des lois étatiques pour identifier celles jugées « excessivement contraignantes » ou incompatibles avec la politique fédérale ; Conditionnement de certains financements fédéraux (ex. subventions BEAD) à l’absence de régulation jugée « excessive » | Adopté le 11 décembre 2025 | Applicable immédiatement (attention cependant, toutes les exigences ne trouvent pas à s’appliquer immédiatement, certaines d’entre-elles s’appliqueront conformément à des délais fixés dans le texte) |
| Création | National Artificial Intelligence Initiative Act of 2020 (NAIIA) Loi stratégique et organisationnelle | Coordonner et structurer l’effort fédéral autour de l’IA. Promouvoir la recherche et le développement. Développer la main-d’œuvre en IA. Encourager la coopération inter-agences et internationale. | Création du National Artificial Intelligence Initiative Office qui est le centre principal de coordination fédérale en matière de recherche, développement, standards et politiques publiques sur l’IA. Plus précisément, il : – Coordonne au quotidien la mise en œuvre de la stratégie fédérale IA, – Assure le suivi opérationnel des actions IA des agences, – Prépare les travaux, rapports et réunions, – Sert de point d’entrée central pour : – les agences fédérales, – le Congrès, – le secteur privé, – les partenaires internationaux. Création du Interagency Committee on Artificial Intelligence qui est donc un comité inter-agences composé de représentants des grandes agences fédérales. Ses principales missions sont les suivantes : – Organiser des réunions de coordination entre agences, – Réaliser des arbitrages inter-agences, – Procéder à la validation collective de grandes orientations, – Gérer la remontée de positions communes vers la Maison Blanche. Création du National AI Advisory Committee (NAIAC) qui est comité consultatif ayant pour but de conseiller le Président et l’administration américaine en formulant des recommandations indépendantes sur les sujets suivants: – L’état de la recherche et de l’innovation en IA, – La compétitivité internationale des États-Unis, – Les impacts sociétaux, économiques et éthiques de l’IA, – Les risques (biais, discrimination, sécurité, emploi), – Les besoins en main-d’œuvre et formation, – L’opportunité de nouvelles politiques publiques ou lois. Organisation d’études nationales sur l’impact de l’IA. Soutien aux infrastructures de données et de calcul. Promotion d’une main-d’œuvre qualifiée en IA | Adopté fin 2020 | Applicable à partir du 1er janvier 2021 |
Ce qu’il ressort de ce rapide comparatif, c’est que les Etats ont leur propre vision de la façon de réguler les usages l’Intelligence Artificielle. Certains auront une approche favorisant la compétitivité et le développement, afin d’être parmi les leaders en la matière (Japon par exemple) tandis que d’autres auront davantage tendance à encadrer afin de protéger au mieux les divers intérêts, favorisant peut-être également le contrôle sur les données (l’UE).
On remarque également que la façon de réguler dépend aussi de la structure du pays ou du groupe de pays. Ainsi, en UE, nous retrouvons la forme réglementaire tandis qu’aux États-Unis, est adoptée une approche décentralisée via des lois sectorielles et des initiatives de l’État. Concrètement, on a quelques textes pour coordonner et unifier les textes des différents États puisque chacun est libre d’établir un ou plusieurs texte(s) en matière d’IA sur la ou les thématique(s) qui l’intéresse.
Focus sur les États-Unis
De nombreux Etats ont déjà adopté un texte sur l’IA.
A ce titre, le Colorado a par exemple créé, entre autres textes, le Colorado AI Act qui a été signé en mai 2024 et qui vient couvrir les systèmes d’IA à haut risques. Il en est de même pour l’Etat de New York qui a signé son NYC Bias Audit Law qui est une loi visant à encadrer l’usage d’outils automatisés en recrutement. On peut encore citer l’Etat du Tennessee qui a créé le ELVIS Act, qui est une loi ciblant spécifiquement les deepfakes audio/vidéo (clonage de voix, imitation), en y associant des sanctions civiles et pénales. D’autres Etats américains ont également créé leurs propres textes, notamment la Californie, l’Utah, le Texas, l’Arkansas, le Montana ou encore la Pennsylvanie.
Concernant les Etats-Unis, on remarque que le fait d’être un pays constitué de 50 Etats provoque tout autant voir plus de textes de règles juridiquement contraignantes et de textes de soft law et ce, sur des thématiques très diverses et variées. Si certains Etats vont essayer de couvrir plusieurs usages de l’IA ou plusieurs types de systèmes d’IA, d’autres ont fait le choix de rédiger des textes sur des usages très spécifiques.
Une chose est sûre : les Etats-Unis sont bien lancés dans la course à l’IA et ce, même d’un point de vue régulation.
D’autres pays adoptent aussi des règles sur l’IA
Selon un rapport publié en 2025, 26 pays (parmi 40 étudiés) ont soit adopté, soit sont en train d’élaborer des lois ou régulations nationales sur l’IA. Parmi eux, la Corée du Sud, le Japon, la Chine (que nous avons vu au travers de notre tableau) mais aussi l’Inde, l’Australie et d’autres pays d’Amérique latine (Pérou, Chili, Brésil) ou d’Afrique selon les priorités nationales.
Ainsi, si vous êtes une entreprise avec des partenaires ou prestataires situés en dehors de l’UE, il convient de surveiller les cadres futurs des autres pays, car ils pourront indirectement impacter votre mise en conformité.
C – Vers une simplification de l’AI Act ?
Contexte
Depuis quelques années, une pluie de réglementations et de textes en tous genres trouvent à s’appliquer, que ce soit s’agissant de la protection des données, de la cybersécurité ou encore pour ce qui nous intéresse ici, de l’IA. Il est donc compliqué pour les entreprises d’arriver à se mettre en conformité tout en assurant leur propre compétitivité. La Commission européenne a pris acte de cette situation et a publié le 19 novembre 2025 une directive « Digital Omnibus sur l’IA » visant à simplifier la mise en œuvre du règlement européen sur l’intelligence artificielle (AI Act) et à adapter plusieurs textes du cadre numérique européen.
Attention cependant, ce texte est soumis en ce début 2026 à un examen législatif par le Parlement européen et le Conseil de l’Union européenne : ces deux institutions doivent maintenant négocier et adopter ou éventuellement modifier la directive proposée avant que le texte ne puisse officiellement entrer en vigueur.
Les principales mesures
Voici néanmoins les principales mesures de simplification proposées par la Commission Européenne, sans que cela ne soit exhaustif :
- Lier l’entrée en application des règles régissant les systèmes d’IA à haut risque à la disponibilité d’outils de soutien (lignes directrices, standards harmonisés, outils d’assistance). Si ces outils ne sont pas disponibles à temps, un décalage de 16 mois au maximum du calendrier est prévu. Cela permet que les règles ne deviennent applicables qu’à partir du moment où la Commission Européenne confirme que les normes et les outils de soutien nécessaires sont disponibles.
- Étendre aux petites entreprises à moyenne capitalisation certaines mesures de simplification dont bénéficient les petites et moyennes entreprises (PME) et notamment :
- Une documentation technique simplifiée,
- Des règles allégées pour le management de la qualité,
- La prise en compte de leur taille dans le cadre de la fixation de pénalités pour PME/petite entreprise à moyenne capitalisation.
- Réduire la charge administrative des entreprises en :
- Adaptant l’obligation de déposer un plan de surveillance post-commercialisation harmonisé,
- Réduisant les obligations d’enregistrement pour les systèmes utilisés dans des domaines à haut risque, mais dont le fournisseur démontre qu’ils ne sont pas eux-mêmes à haut risque (car utilisés pour des tâches très limitées).
- Favoriser l’accès et l’usage des bacs à sables réglementaires, créer un bac à sable réglementaire au niveau de l’UE à partir de 2028 et permettre davantage de tests en conditions réelles.
- Renforcer les pouvoirs du Bureau européen de l’IA en augmentant ses ressources humaines et financières afin de lui permettre de superviser efficacement les systèmes d’IA.
- Permettre de manière exceptionnelle aux fournisseurs de systèmes d’IA le traitement de certaines données personnelles sensibles afin de détecter et corriger les biais sous réserve de garanties appropriées. Le but de cette mesure est de garantir que les systèmes d’IA soient équitables et non discriminatoires.
- Clarifier les interactions avec d’autres législations de l’UE en fournissant des lignes directrices.
Selon la Commission Européenne, ces mesures de simplification devraient réduire significativement les coûts de conformité, estimés entre 297 et 433 millions d’euros, tout en maintenant un cadre juridique robuste et cohérent à l’échelle de l’Union.
Une enquête sur la Commission européenne : vers une remise en cause de la directive Omnibus ?
Cependant il convient d’examiner cette directive Omnibus avec prudence. En effet, après la plainte de huit ONG dénonçant le « caractère non démocratique » de la décision de la Commission européenne sur la directive Omnibus, la Médiatrice de l’UE a annoncé fin 26 mai 2025 l’ouverture d’une enquête officielle.
Les premiers résultats de cette enquête ont été diffusés en fin novembre 2025. Ainsi, la médiatrice européenne (Teresa ANJINHO) a conclu sur la Commission européenne qu’elle avait commis des manquements significatifs aux règles de bonne administration (procédure trop rapide, absence ou insuffisance d’analyse d’impact…).
Attention cependant, cette enquête n’a aucunement pour effet d’annuler ou de suspendre la directive Omnibus. La médiatrice peut simplement émettre des recommandations et communiquer via un rapport spécial au Parlement européen en l’absence de réponse de la part de la Commission.
Conclusion
La régulation de l’IA se structure aujourd’hui à l’échelle mondiale autour de règles juridiquement contraignantes, recommandations et standards techniques. L’AI Act de l’UE adopte une approche par les risques et pose une classification par niveau de risque des systèmes d’IA, tandis que les États-Unis adoptent une approche sectorielle favorisant l’innovation avec des garde-fous ciblés. La Chine combine règles strictes et directives pour encadrer algorithmes et contenus générés, et la Corée du Sud instaure un cadre légal global avec des mesures concrètes contre les publicités et contenus trompeurs.
Pour les entreprises, cette diversité d’approches et de règles traduit un double impératif stratégique :
- Exploiter le potentiel de l’IA
- Anticiper la conformité réglementaire internationale
En définitive, la régulation de l’IA est autant un outil de protection des droits et de la confiance des clients qu’un levier stratégique pour sécuriser l’innovation et éviter des sanctions potentielles. De ce fait, il convient dès maintenant de réfléchir à une mise en conformité, mais aussi à identifier les risques afin de les éviter au mieux.
Ainsi, vous retrouverez dans un second article les typologies d’attaques rencontrées en 2025 ainsi que des éléments concrets afin d’éviter ces risques mais aussi de mise en conformité aux règles applicables.
Besoin d’un accompagnement personnalisé sur vos sujets cybersécurité ?

