
Contexte
Une loi de programmation militaire (LPM) est une loi visant à établir une programmation pluriannuelle des dépenses que l’État consacre à ses forces armées. L’objectif de cette loi est de renforcer la sécurité nationale face aux menaces militaires, économiques et technologiques, en adaptant les moyens de défense aux évolutions géopolitiques et technologiques. Elle s’applique aussi bien à la défense classique qu’à des enjeux plus transversaux comme la cybersécurité.
Cette loi s’adresse notamment à tout opérateur, désigné Opérateur d’Importance Vitale (OIV). Plus de 200 opérateurs publics ou privés, dont les activités ont été jugées indispensables au bon fonctionnement et à la survie de la nation, ont été désignés comme OIV. La liste est couverte par le secret de la défense nationale.
Les LPM ont des durées d’application de quatre, cinq ou six ans. Depuis 2003, les LPM couvrent des périodes de six ans. La dernière loi de programmation militaire a été promulguée le 1er août 2023.
Historique
Les LPM se sont densifiées avec le temps. La première, en 1960, compte cinq articles, tandis que la quatorzième, en 2024 en contient 69.
La LPM de 2014-2019 :
- introduit un volet sur la sécurité des systèmes d’information d’importance vitale, la notion d’OIV, ainsi que 20 mesures de sécurité que ces acteurs doivent mettre en place
- désigne l’ANSSI comme autorité compétente en la matière
- débute la structuration des forces de cyberdéfense avec la création des premiers postes de « cyber-combattants ».
Dans, cette continuité, la LPM de 2019-2025 :
- consacre un budget propre dédié à la cybersécurité (1,6 milliard d’euros)
- renforce les forces humaines et technologiques de cyberdéfense
- défini un cadre plus strict pour le contrôle et la conformité des OIV aux 20 règles de sécurité imposées
- engendre le développement d’un plan de gestion de crise cyber à l’échelle nationale.
Enfin, la LPM de 2024-2030 :
- augmente le budget de l’Etat alloué à la cybersécurité (4 milliards d’euros) et accroit en conséquence ses capacités :
- humaines : création de 953 postes au profit principalement de l’Etat-major, de la DGA et de la DGSE
- technologiques : investissements notamment en cryptographie ou dans l’intelligence artificielle
- renforce les moyens de l’ANSSI qui peut désormais :
- demander aux opérateurs un blocage ou une redirection des noms de domaine afin d’entraver une menace susceptible de porter atteinte à la sécurité nationale (par exemple, en cas campagne massive de désinformation ou de phishing)
- placer des marqueurs ou procéder au recueil des données (conservées jusqu’ à 5 ans) afin d’identifier les serveurs et les infrastructures des pirates informatiques, sur le réseau d’un opérateur de communications électroniques, sur le système d’information d’une entreprise critique, ou d’un opérateur de centre de données
- impose aux éditeurs de logiciels informatiques fournissant leurs produits en France d’informer l’ANSSI et leurs utilisateurs :
- des vulnérabilités significatives sur leur produit
- de tous incidents compromettant leurs systèmes d’informations et leurs produits.
Historique
Une organisation devient OIV si elle répond aux critères suivants :
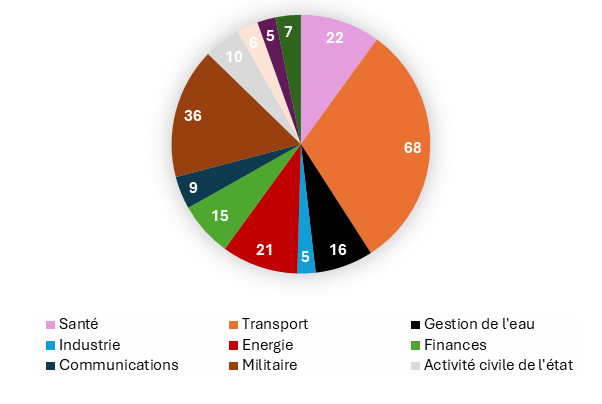
- Elle appartient à l’un des 12 secteurs d’activités d’importance vitale définis par le Code de la Défense (article R1332-2). Ces secteurs incluent :
- Dominante humaine : alimentation, gestion de l’eau, santé
- Dominante régalienne : activités civiles de l’État, activités judiciaires, activités militaires de l’État
- Dominante économique : énergie, finances, transports
- Dominante technologique : communications électroniques, audiovisuel et information, industrie, espace et recherche.
- Elle possède des infrastructures, des systèmes ou des services dont l’indisponibilité, la destruction ou l’altération pourrait gravement affecter :
- La continuité des activités essentielles de la nation
- La sécurité nationale
- La vie économique ou sociale du pays.
Les OIV sont désignées par arrêté ministériel, sur proposition des ministères de tutelle des secteurs concernés. Ces arrêtés sont couverts par le secret de la défense nationale pour des raisons de sécurité étatique.
Dans la dernière communication officielle sur le sujet effectuée, on dénombrait 220 OIV en France :
Obligations des OIV
La LPM impose les obligations suivantes aux OIV :
1. La déclaration des SIIV
Les OIV doivent identifier et déclarer leurs systèmes d’information d’importance vitale (SIIV), c’est à dire les systèmes les plus critiques pour lesquels une attaque avérée aurait des conséquences graves pour la nation.
2. La définition des règles de sécurité applicables aux SIIV
L’ANSSI a définit les règles de sécurité devant être appliquées par l’opérateur à ses SIIV. Elles sont au nombre de 20 et adressent les thématiques suivantes :
- Gouvernance et pilotage de la sécurité informatique : Existence d’une PSSI, Indicateurs
- Maîtrise des risques : Homologation
- Maîtrise des systèmes d’information : Cartographie, Maintien en condition de sécurité
- Gestion des incidents de sécurité : Traitement des incidents de sécurité, Traitement des alertes, Gestion de crises
- Protection des systèmes d’information : Identification, Authentification, Droits d’accès, Comptes d’administration, SI d’administration, Cloisonnement, Filtrage, Accès à distance, Installation de services et d’équipement.
3. L’obligation de notification des incidents à l’ANSSI
Les OIV doivent notifier directement l’ANSSI des incidents affectant leurs SIIV.
4. Contrôles de sécurité
L’ANSSI peut déclencher des contrôles de sécurité afin d’évaluer le niveau de sécurité de l’OIV.
5. Crise majeure
Le Premier ministre peut imposer des mesures aux OIV afin de répondre à une crise majeure menaçant ou affectant la sécurité des systèmes d’information.
Articulations avec les autres normes juridiques connexes
D’autres normes juridiques poursuivant des objectifs connexes imposent aux entités françaises des obligations en matière de cybersécurité, telles que le Règlement européen DORA ainsi que les Directives NIS 1 et 2.
Voici un tableau récapitulant les objectifs de ces normes, leur champ d’application ainsi que les autorités de contrôle désignées.
| LPM (volet cybersécurité) | Directive NIS 2 | Règlement DORA | |
Objectif principal | Protéger les SI essentiels à la défense et à la sécurité nationale. | Améliorer la cybersécurité des infrastructures critiques et des services essentiels ainsi que la coopération au niveau européen. | Renforcer la résilience opérationnelle numérique dans le secteur financier. |
Champ d’application | Opérateurs d’importance vitale | – Entités essentielles – Entités importantes | – Entités financières – Prestataires TIC critiques |
| Autorité principale | ANSSI | – ENISA (UE) – ANSSI | – EBA, ESMA, EIOPA (UE) – ACPR |
Une entité soumise à la LPM pouvant être également concerné par la Directive NIS 2 ou le Règlement DORA, il convient donc de s’intéresser à la primauté de ces normes en cas de conflit des textes.
Si une entité qualifiée d’OIV est concernée par NIS 2, parce qu’elle opère dans un secteur couvert par la Directive, elle devra respecter les obligations des deux cadres. La Directive précise toutefois qu’elle n’affecte pas les mesures nationales en matière de sécurité nationale. Cela signifie qu’en cas de conflit des textes, les obligations imposées aux OIV par la LPM restent applicables et prioritaires.
Dans le même sens, si une entreprise française est soumise à la fois à DORA et à la LPM, conformément au Traité sur l’Union Européenne, les dispositions de la LPM conservent leur applicabilité et leur priorité puisqu’elles relèvent de l’objectif de sécurité nationale.
Quel partenaire un OIV peut-il choisir pour l’accompagner dans sa conformité ?
Les OIV doivent choisir avec soin leurs partenaires pour garantir leur conformité réglementaire. Ces partenaires doivent démontrer des qualifications reconnues et être en mesure d’apporter une expertise pointue en cybersécurité.
Voici certaines certifications et qualifications requises ou utiles démontrant une expertise en la matière :
- Qualification PASSI (Prestataire d’Audit de la Sécurité des Systèmes d’Information)
Cette qualification délivrée par l’ANSSI, permet aux prestataires PASSI d’être les seuls habilités à effectuer les audits imposés par la LPM. Les domaines couverts par la qualification incluent :
-
- L’audit d’architecture : Analyse des composants, des réseaux et de leurs interactions
- L’audit de configuration : Vérification des configurations des systèmes et équipements
- L’audit de code source : Détection des vulnérabilités au niveau des logiciels
- L’audit organisationnel et physique : Analyse des processus internes et des accès physiques
- Les tests d’intrusion : Simulation d’attaques pour identifier les failles exploitables.
- Qualification PACS (Prestataire d’Accompagnement et de Conseil en SSI)
Cette qualification également délivrée par l’ANSSI permet aux entreprises d’attester d’une expertise dans des domaines stratégiques en cybersécurité, tels que le conseil en :
-
- Homologation : Accompagnement dans la formalisation du dossier d’homologation, dans son suivi et le maintien en condition de sécurité du système d’information
- Gestion des risques : Identification et traitement des risques pesant sur les systèmes d’information
- Architectures des systèmes d’information : Structuration des choix techniques et organisationnels d’un système d’information
- Gestion de crise cyber : Structuration du dispositif de crise cyber.
- Certifications diverses
Outre les qualifications délivrées par l’ANSSI, les OIV peuvent s’appuyer sur des prestataires certifiés selon des normes internationales, offrant des garanties de qualité et de sécurité :
- Certifications d’entreprise :
- ISO 27001 : Gestion de la sécurité des systèmes d’information
- ISO 22301 : Continuité d’activité face aux crises.
- Certifications individuelles :
- ISO 27001 / ISO 27005 : Expertise en gestion des risques et gouvernance de la sécurité
- CISSP / CISM : Compétences avancées en cybersécurité
- CEH : Expertise en tests d’intrusion et hacking éthique

