
En attendant l’entrée en vigueur de la directive NIS 2 en France, nous ne disposons pour le moment que d’une directive très peu détaillée sur le plan technique. En effet, le cadre européen se limite à poser des thématiques générales sans forcément fournir de mesures claires sur la manière dont il faut les appliquer opérationnellement.
En parallèle, les RSSI comme les dirigeants commencent à ressentir une vraie pression : les nouvelles réglementations telles que NIS 2 et DORA changent les règles du jeu à travers des sanctions sérieuses et des responsabilités alourdies. En d’autres termes, ce n’est pas tant la conformité qui compte, mais ce sont les conséquences directes et coûteuses d’un manque de préparation face à NIS 2.
Si les entreprises françaises ne savent pas précisément ce qui est attendu, il leur est difficile de s’y conformer. Partant de ces constats, Løvell Consulting, à travers son expertise dans les domaines de GRC et audits de sécurité, a conçu une solution pour mieux comprendre la directive par une traduction des exigences de sécurité NIS 2 afin d’aider les entreprises à s’y retrouver. Un outil d’accompagnement à la mise en conformité NIS 2 basé sur les référentiels ISO 27001 et de l’ANSSI, et pensé pour s’adapter aux deux types d’entités (essentielles et importantes).
Cette publication est à destination des RSSI et des dirigeants d’entités essentielles et importantes, afin de proposer notre nouvelle offre d’audit NIS 2. Dans cet article, vous trouverez :
- Les grands principes de NIS 2 en résumé.
- Notre proposition d’offre d’audit NIS 2.
- La méthodologie de construction de notre framework.
NIS 2 – Rappel des grands principes
Si vous êtes déjà familier avec les enjeux de la directive NIS 2, vous pouvez passer directement à la section suivante.
La directive (UE) 2022/2555, connue sous le nom de « NIS 2 », a été adoptée en décembre 2022 dans le but de renforcer le niveau global de cybersécurité à l’échelle de l’Union européenne. Dans la continuité de NIS 1, elle propose un cadre entièrement renforcé en instaurant des enjeux plus ambitieux, plus uniformisés et surtout appliqués à un large éventail d’entités critiques.
Depuis mars 2025, l’Assemblée nationale travaille sur la transposition de cette directive dans le droit national, avec une mise en œuvre du projet de loi prévue dans les mois à venir. Dans ce contexte, les entreprises européennes se doivent d’anticiper ces obligations en mettant en place des démarches claires et organisées dès à présent pour se conformer à NIS 2.
Qui est concerné ?
La directive s’adresse aux organisations européennes jugées indispensables pour le bon fonctionnement de la société, la sécurité publique ou encore l’économie. Le texte introduit à ce titre deux types d’acteurs :
- Les Entités Essentielles (EE) : ce sont les grandes entreprises dont les secteurs ont un impact considérable à grande échelle (ex. : Énergie, santé, finances).
- Les Entités Importantes (EI) : désignées comme petites ou moyennes entreprises qui, sans être aussi stratégiques, interviennent néanmoins dans des services majeurs (ex. : Instituts de recherche, services postaux, gestion des déchets).
La distinction principale à retenir est que le niveau de supervision et de sévérité des exigences varient selon la nature de l’entité : les EE seront soumises à des inspections plus rigoureuses par les autorités avec des exigences renforcées, tandis que les EI feront l’objet de contrôles plus légers, car la directive leur impose un niveau d’exigence moins élevé en matière de conformité.
Quelles sont les obligations ?
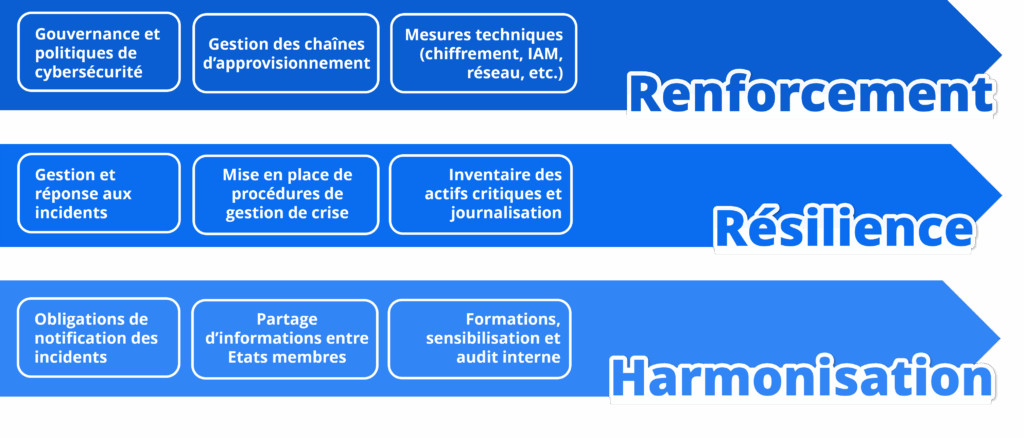
Les obligations de NIS 2 s’articulent autour de trois axes majeurs :
Notre offre – Contenu et livrables
La directive NIS 2 s’applique-t-elle à votre entreprise ?
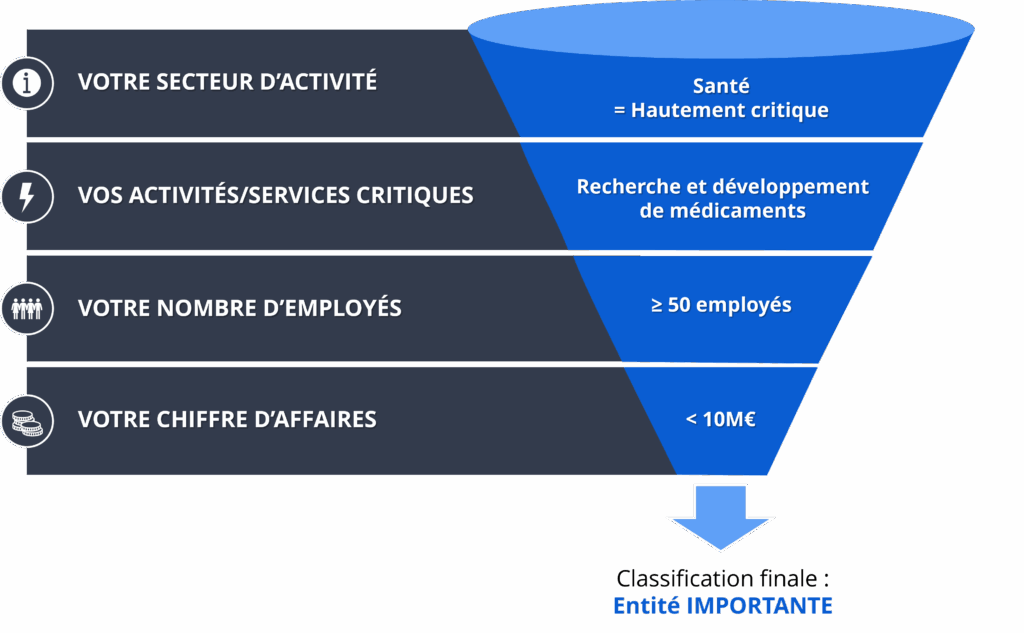
Pour commencer, afin d’aider concrètement les organisations à y voir plus clair, nous proposons un test d’éligibilité à NIS 2, dont l’objectif est d’identifier rapidement si vous êtes ou non concerné par la directive, et le cas échéant à quelle catégorie d’entité vous appartenez. Nous nous appuyons pour cela sur les éléments connus à date, à savoir le projet de loi en discussion parlementaire. Ceci nous permet de vous fournir un premier rapport d’analyse concernant la nécessité ou non d’évaluer vos activités critiques.
Par ailleurs, notre démarche anticipative vient compléter la simulation proposée par l’ANSSI (MonEspaceNIS2 – Suis-je concerné ? – Pour bien débuter) et sera ajustée pour suivre les avancées de la transposition, en particulier sur la liste des entités essentielles et importantes qui seront prochainement concernées par la directive.
Afin d’illustrer de manière concrète l’importance de cette identification, certaines phases du test ont été évaluées ci-dessous dans l’étude d’éligibilité NIS 2 pour une entreprise pharmaceutique :
Quelle approche propose notre framework d’audit ?
L’un des défis principaux identifiés lors de la traduction opérationnelle de la directive NIS 2 a été le principe de « proportionnalité des entités » : on rappelle que la directive apporte une distinction claire entre les deux types d’entités qui doivent se conformer à ses exigences. Une distinction où les entités essentielles seront plus exposées au risque et donc, proportionnellement, elles seront plus sollicitées au niveau des audits et des supervisions par les autorités compétentes que les entités importantes.
En conséquence, pour respecter cette logique et éviter de construire un examen inadapté, nous avons conçu un framework d’audit avec une déclinaison séparée des contrôles en fonction du profil de risque de l’entité auditée. La méthode adoptée se fonde sur une classification des exigences qui se compose de :
- Une base commune de contrôles partagée par les deux types d’entité,
- Une couche renforcée, allant plus loin et applicable uniquement aux entités essentielles, pour répondre au niveau d’exigence plus élevé en matière de conformité NIS 2.
Grâce à cette stratégie, nous avons conçu un framework d’audit de conformité NIS 2 qui englobe jusqu’à 65 contrôles distincts adaptés à la nature de votre entité :
- Entités importantes : sélection d’un ensemble de base de 35 contrôles.
- Entités essentielles : déploiement intégral des 65 contrôles, dont 30 contrôles supplémentaires venant s’ajouter à l’ensemble de base.
De plus, notre approche s’est construite pour être évolutive et continuellement alignée aux orientations françaises de NIS 2. En tant que directive (par opposition à un règlement tel que DORA), NIS 2 fixe seulement des objectifs généraux à atteindre, adaptables par chaque État membre en lui laissant la liberté de définir les moyens d’y parvenir.
Le framework s’appuiera donc sur une veille réglementaire efficace qui intégrera les actualités et recommandations des organismes clés :
- ANSSI : Autorité nationale de cybersécurité,
- ENISA : Agence européenne de cybersécurité,
- CERT-FR : Centre national d’alerte et de réponse aux incidents.
En résumé, notre outil d’accompagnement pose une méthodologie proportionnée, adaptée aux profils et capable d’évoluer au rythme (et aux incertitudes) de la directive.
Pour mettre cette méthodologie en œuvre, nous avons construit le cœur de ce framework sur un croisement structuré de trois sources qui jouent chacune un rôle dans l’élaboration des contrôles NIS 2 :
- La directive européenne (et le projet de loi français) comme point de départ principal où chaque contrôle audité est rattaché à un article précis de la directive,
- La norme ISO 27001:2022, qui énumère des points de contrôles précis et évaluables, ce référentiel constituera la base technique des contrôles NIS 2,
- Les recommandations de l’ANSSI qui apportent une lecture métier et opérationnelle des exigences NIS 2 en proposant des moyens de conformité classés par type d’entité.
Les accompagnements proposés par notre offre :
Aujourd’hui, notre framework d’audit constitue d’ores et déjà un outil opérationnel et les experts de Løvell Conulting sont là pour vous guider dans l’obtention de votre futur label de conformité NIS 2 en vous proposant :
- Pré-audit de conformité NIS 2 :
- Évaluation de l’éligibilité à NIS 2 avec catégorisation de votre entité (EE, EI)
- Identification des écarts par rapport aux exigences de la directive,
- Élaboration de feuilles de route et de plans d’actions de conformité.
- Accompagnement GRC :
- Mise en place d’une stratégie en accord avec NIS 2 de réponse aux incidents (résilience), de gestion des accès (IAM) et de protection des données,
- Évaluation des risques liés à vos actifs (analyse de risques),
- Montée en compétences de vos équipes pour anticiper et réagir aux cybermenaces.
Besoin d’être accompagné sur NIS 2 ?
La transposition de NIS 2 approche et elle constitue une occasion stratégique pour renforcer la sécurité et la résilience de vos activités critiques. Contactez-nous pour un premier diagnostic rapide de votre situation et nous vous proposerons un accompagnement sur mesure de votre entité (essentielle ou importante) pour une mise en conformité NIS 2. Nous présenterons dans la suite les détails de notre démarche.
Notre méthodologie – Conception du framework
Comment traduire une directive en points de contrôle concrets ?
Dans le cadre d’audits, faire du mapping entre référentiels est devenu une pratique courante. Pour répondre aux exigences NIS 2, une méthodologie fréquemment utilisée consiste à mapper les obligations de la directive à l’intégralité des contrôles de la norme ISO 27001. Cependant, être conforme à l’ISO 27001 n’implique pas d’être conforme à NIS 2.
Les limites de l’ISO 27001 face à NIS 2 :
- La frontière principale réside dans le fait que :
- NIS 2 est une directive obligatoire à mettre en œuvre sur diverses thématiques de sécurité.
- ISO 27001 est une norme volontaire et générique qui pose les bases d’un management de la sécurité de l’information.
- ISO 27001 n’aborde pas certaines obligations spécifiques à NIS 2 :
- Les démarches détaillées de notification d’incidents,
- Les accords de partage volontaire d’informations au niveau national,
- Les différences de traitement entre entités « essentielles » et « importantes ».
S’en tenir à un mapping strict « ISO 27001-NIS 2 » peut donc présenter des risques susceptibles de mener votre entité vers des confusions juridiques et techniques, à un faux sentiment de conformité ou encore à des plans d’action inappropriés.
Ainsi, il est important de ne pas considérer la norme ISO 27001 comme un prérequis obligatoire à NIS 2, en particulier pour les petites structures ou les secteurs moins concernés par les activités numériques, dont les activités ne justifient pas une certification aussi exigeante. En revanche, pour les entités déjà conformes, notre outil a été conçu de manière à tirer profit des entités qui ont déjà mené des audits ISO 27001. Grâce à l’efficacité de notre méthodologie de croisement, ce contexte facilitera la complétion de notre outil et offrira une première évaluation de votre posture de conformité à NIS 2.
En ce sens, nous avons fait le choix de repenser notre utilisation de l’ISO 27001 avec un framework qui ne pose plus l’ISO 27001 comme un objectif à atteindre, mais comme un référentiel de bonnes pratiques, avec moins de rigidité pour favoriser l’intégration des nuances de criticité de NIS 2.
En complément, nous avons décidé de nous baser sur une seconde référence : les recommandations de l’ANSSI. En France, c’est l’autorité compétente pour NIS 2 et elle est très en avance sur les sujets de conformité. À la sortie de la directive européenne, l’ANSSI a publié une première liste de recommandations pour guider les entreprises françaises (qu’elles soient classées « essentielles » ou « importantes ») à être prêtes face à l’arrivée de NIS 2. Ces préconisations fournissent un nouveau cadre concret adapté au contexte français et qui vient compléter avantageusement l’approche normative de l’ISO 27001 dans notre méthodologie.
En vue de rendre ce mapping plus clair, nous présentons ci-dessous un exemple de croisement de l’article 21.2.h de la directive :

Comment les points de contrôle seront-ils évalués ?
Au-delà d’une simple vérification « oui/non », une recherche d’évaluation approfondie a été mise en place pour estimer au mieux votre degré de maturité par rapport aux exigences NIS 2. Le modèle qui a été retenu est inspiré de l’échelle CMMI (Capability Maturity Model Integration), il s’agit d’un modèle testé et largement utilisé dans le cadre de nos multiples audits de conformité. Chacun des points de contrôle est évalué sur une progression à 5 niveaux de maturité :
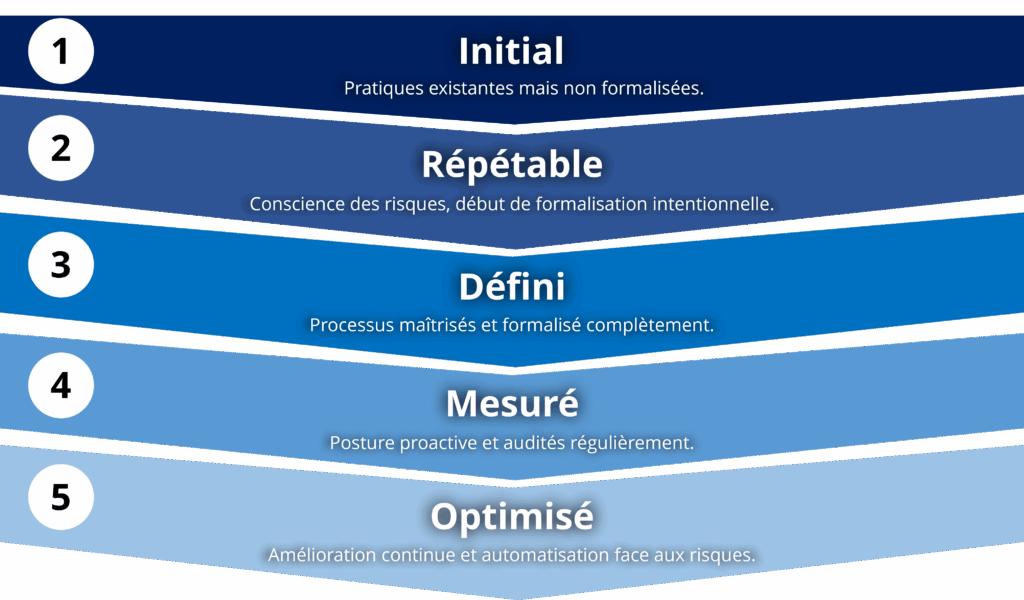
Dans notre cas, cette grille sert de support pour :
- Évaluer de façon structurée les points de contrôle liés à NIS 2,
- Proposer une méthode de notation simple et opérationnelle,
- Valoriser les démarches en place par votre entité sans dépréciation,
- Et situer précisément le niveau de conformité de votre organisation.
Synthèse de notre méthodologie d’audit NIS 2
Ainsi, le framework d’audit de conformité NIS 2 repose sur les principes suivants :
- Conformité
- Enjeu : Une directive qui impose 10 thématiques de sécurité peu détaillées.
- Notre solution : Mise en place de 35 (EI) à 65 (EE) contrôles concrets fondés sur NIS 2 et croisés avec la norme ISO 27001 et les recommandations de l’ANSSI.
- Proportionnalité
- Enjeu : Les entités essentielles et importantes ne sont pas auditées de la même manière.
- Notre solution : Contrôles sélectionnés selon le statut de l’entité pour une approche adaptée.
- Évaluation
- Enjeu : L’approche actuelle de mise en conformité NIS 2 est à tendance normative, ce qui pourrait contraindre les entités sur les attentes techniques et budgétaires.
- Notre solution : Intégration d’une évaluation de maturité fondée sur le modèle CMMI avec un contexte français appuyé par les préconisations de l’ANSSI.
Conclusion
Évolutions en cours
Depuis que nous avons complété notre modèle de conformité NIS 2/ISO 27001/ANSSI, notre méthodologie d’audit autour de NIS 2 a été mise à jour pour s’aligner sur l’Agence de l’Union européenne pour la cybersécurité (ENISA) en juin 2025 grâce à la publication de son « NIS2 Technical Implementation Guidance« . Il s’agit d’un guide complet qui apporte une traduction opérationnelle des exigences qui étaient, jusqu’à ce moment, formulées volontairement de façon peu détaillée. Un travail de l’ENISA qui a été réalisé en amont de notre démarche et vient consolider nombre des choix réalisés pour notre framework, qu’il s’agit du croisement des référentiels ou des moyens de conformité afin de mieux comprendre l’esprit d’une directive comme NIS 2.
En effet, si l’ENISA a aujourd’hui l’ambition de rendre les exigences NIS 2 plus concrètes avec de nouvelles consignes générales destinées aux États européens, notre outil est, lui, français et contextualisé aux référentiels de l’ANSSI ainsi qu’au projet de loi en cours. En ce sens, ce premier référentiel, le premier d’une série longtemps attendue, nous a donné l’occasion d’enrichir notre framework, en affinant quelques terminologies et en ajustant certaines correspondances. Néanmoins, il est important de préciser que ce guide de l’ENISA est, pour le moment, exclusivement adressé aux infrastructures digitales décrites dans le règlement d’exécution (UE) 2024/2690 et non à l’ensemble des entités essentielles et importantes désignées par NIS 2.
En somme, notre framework a été développé afin d’apporter une réponse au besoin croissant d’accompagnement et d’interprétation rigoureuse de ce que représente la conformité à NIS 2. En l’absence d’instructions techniques explicites, la transposition nationale devra être suivie de très près pour ajuster ce cadre d’audit.
Prêt à être accompagné sur NIS 2 ?
La transposition de NIS 2 arrive bientôt et elle représente une opportunité pour renforcer la confiance et la sécurité de vos activités critiques. Contactez-nous pour un premier diagnostic rapide de votre situation et nous vous proposerons un accompagnement sur mesure de votre entité (essentielle ou importante) pour une mise en conformité NIS 2.

